
StrikeAgent_Coder-Flash:AI代码审计与靶机验证一体化平台部署指南
在源代码安全审计场景中,很多工具只能给出静态扫描结果,真正确认漏洞是否可利用,还需要人工继续分析、搭建环境并验证。StrikeAgent_Coder-Flash 试图把这条链路打通:从上传源代码开始,经过 AI 代码审计、污点链筛选、漏洞评级、靶机验证,最终输出安全审计报告和可利用的 POC。
这款平台由夜安团队研发,Flash 版本由 Pro 版简化而来。官方介绍中提到,它在保留 Pro 版约五分之一检出能力的同时,把重点放在成本与效果的平衡上,更适合希望在本地快速部署 AI代码审计、漏洞验证 和 靶机验证 流程的安全团队或个人研究者。
产品介绍
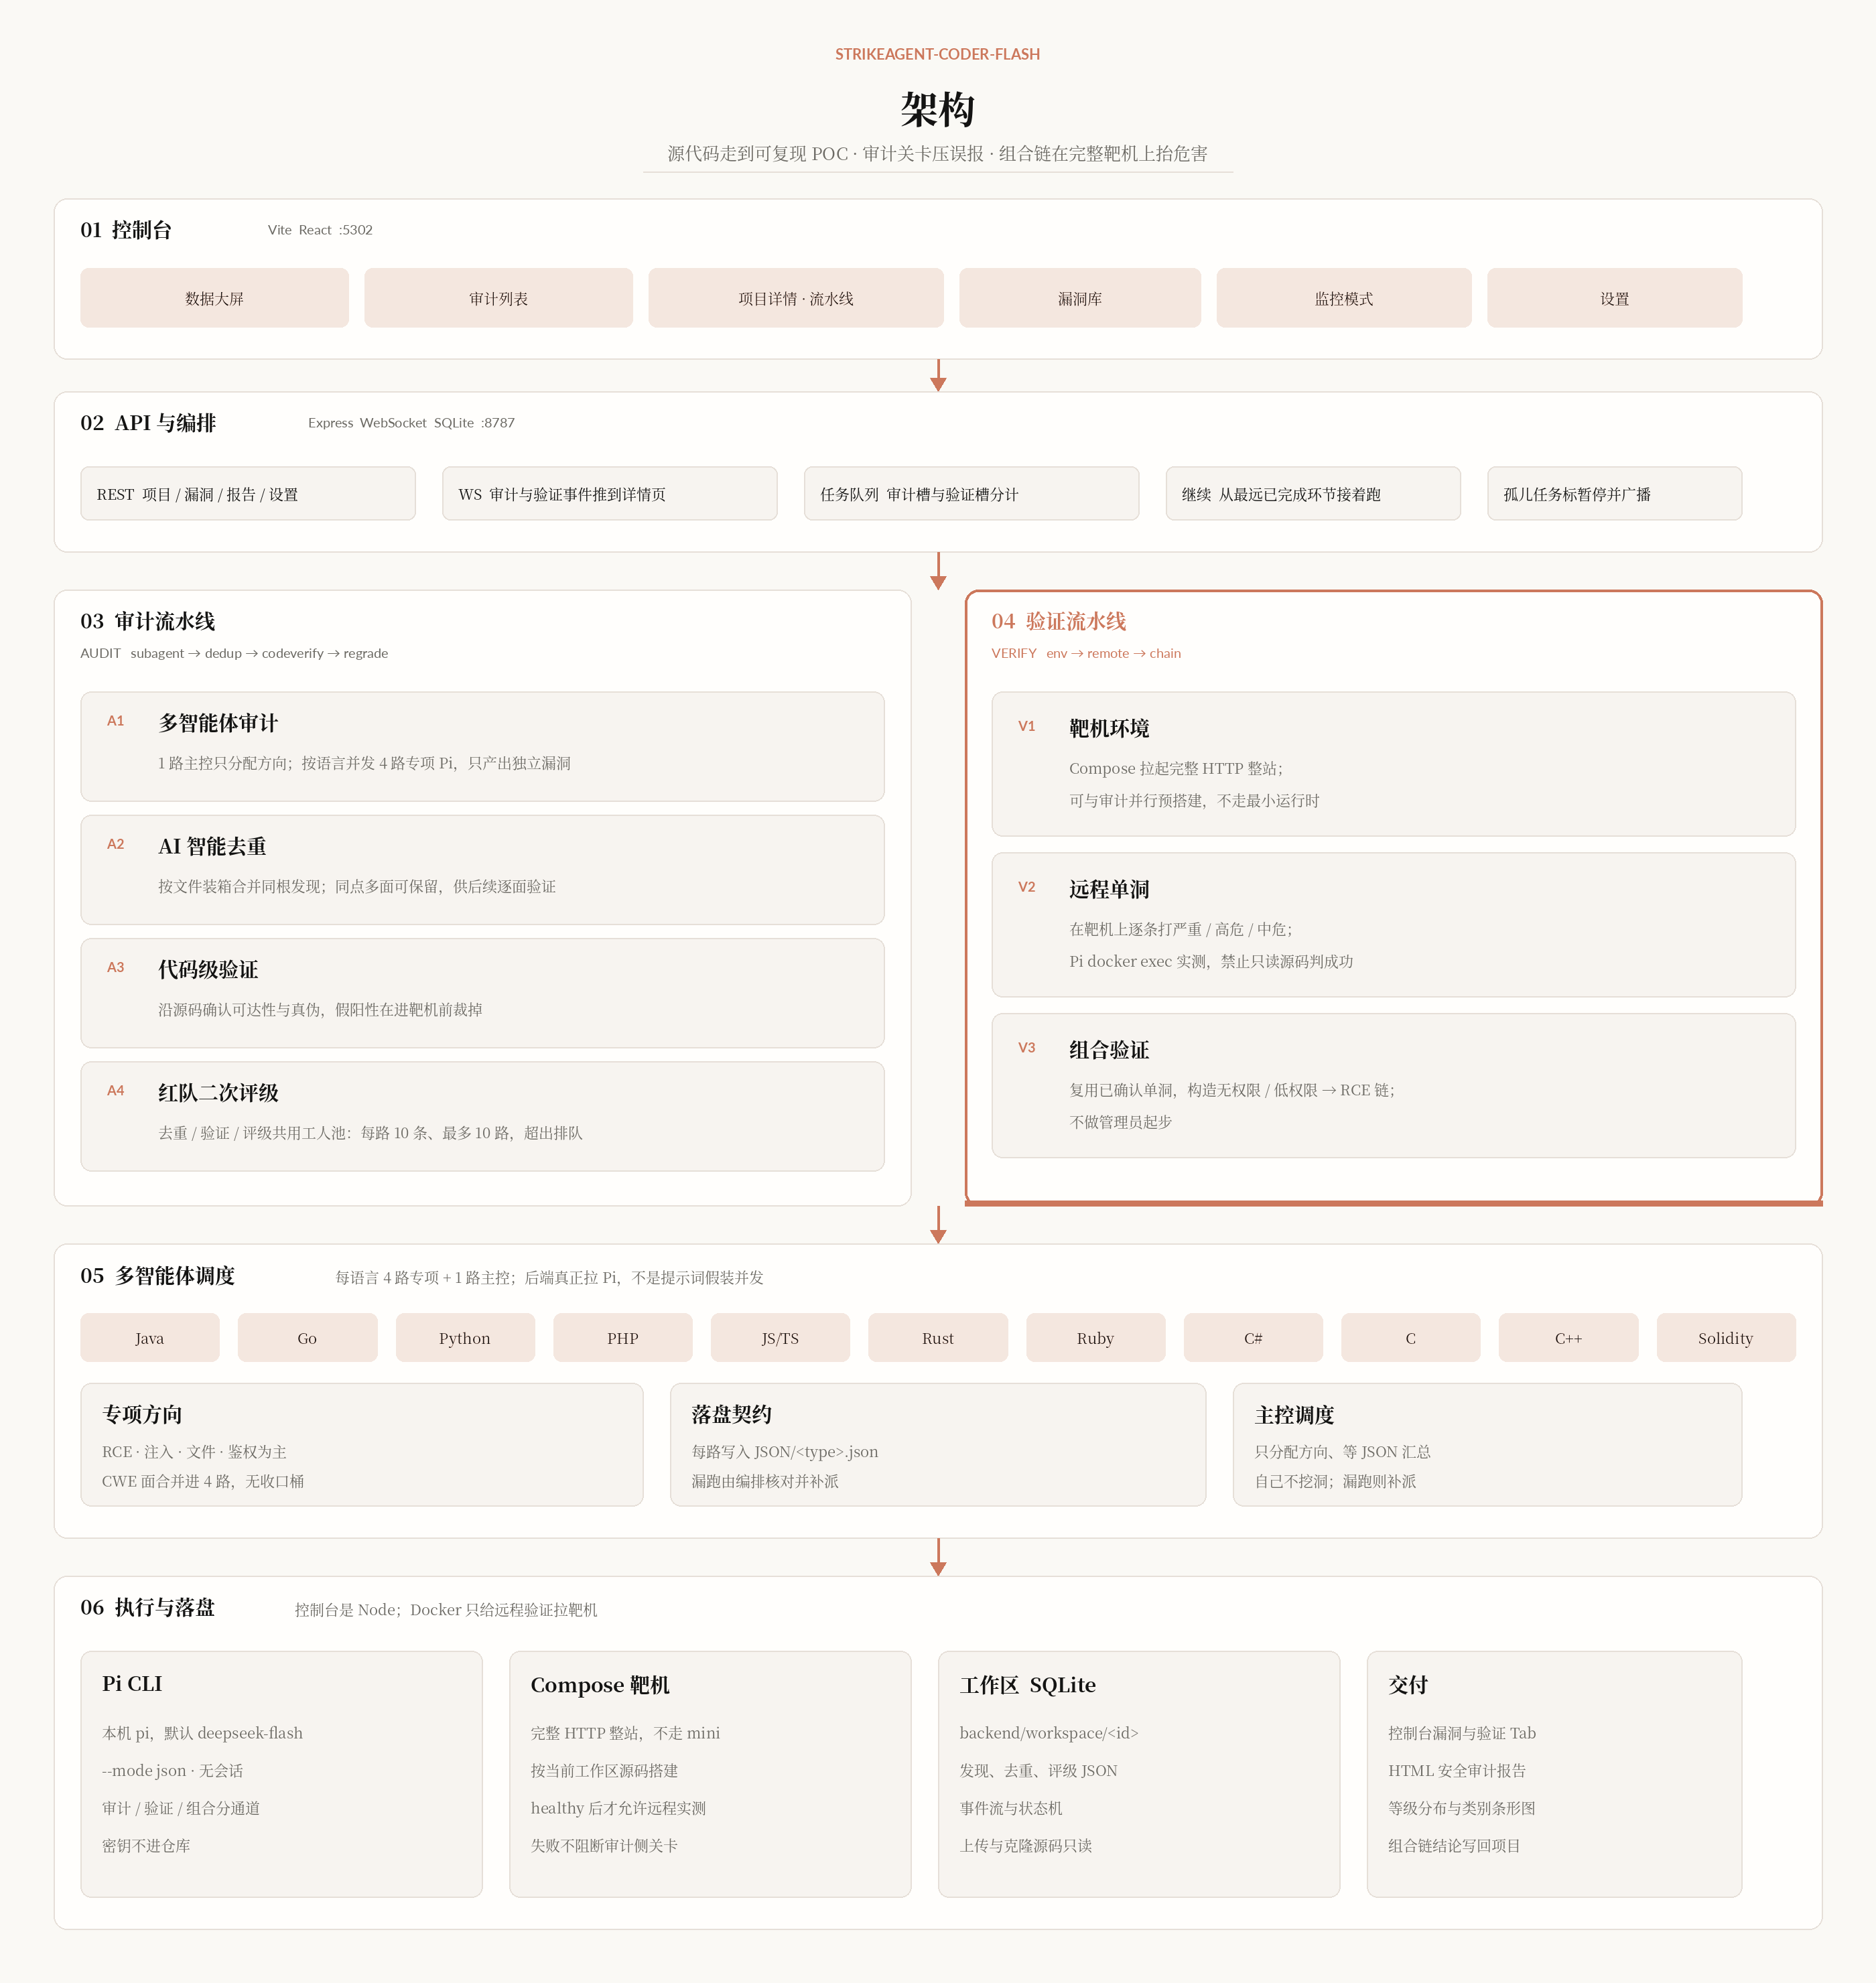
StrikeAgent_Coder-Flash 是一套面向源代码安全审计的控制台系统,前端基于 Vite,后端基于 Node.js,审计引擎使用 Pi。平台支持十多种常用开发语言,覆盖项目创建、代码审计、漏洞去重、代码级验证、红队二次评级、靶机验证和报告交付等环节。
与只输出疑似漏洞列表的工具不同,它更强调“审计结果是否真实可用”。审计流程走完后,平台还会在 Compose 完整 HTTP 靶机中验证单个漏洞,并尝试拼接组合链,帮助使用者判断漏洞的实际影响。
核心功能
1. 审计列表集中管理项目
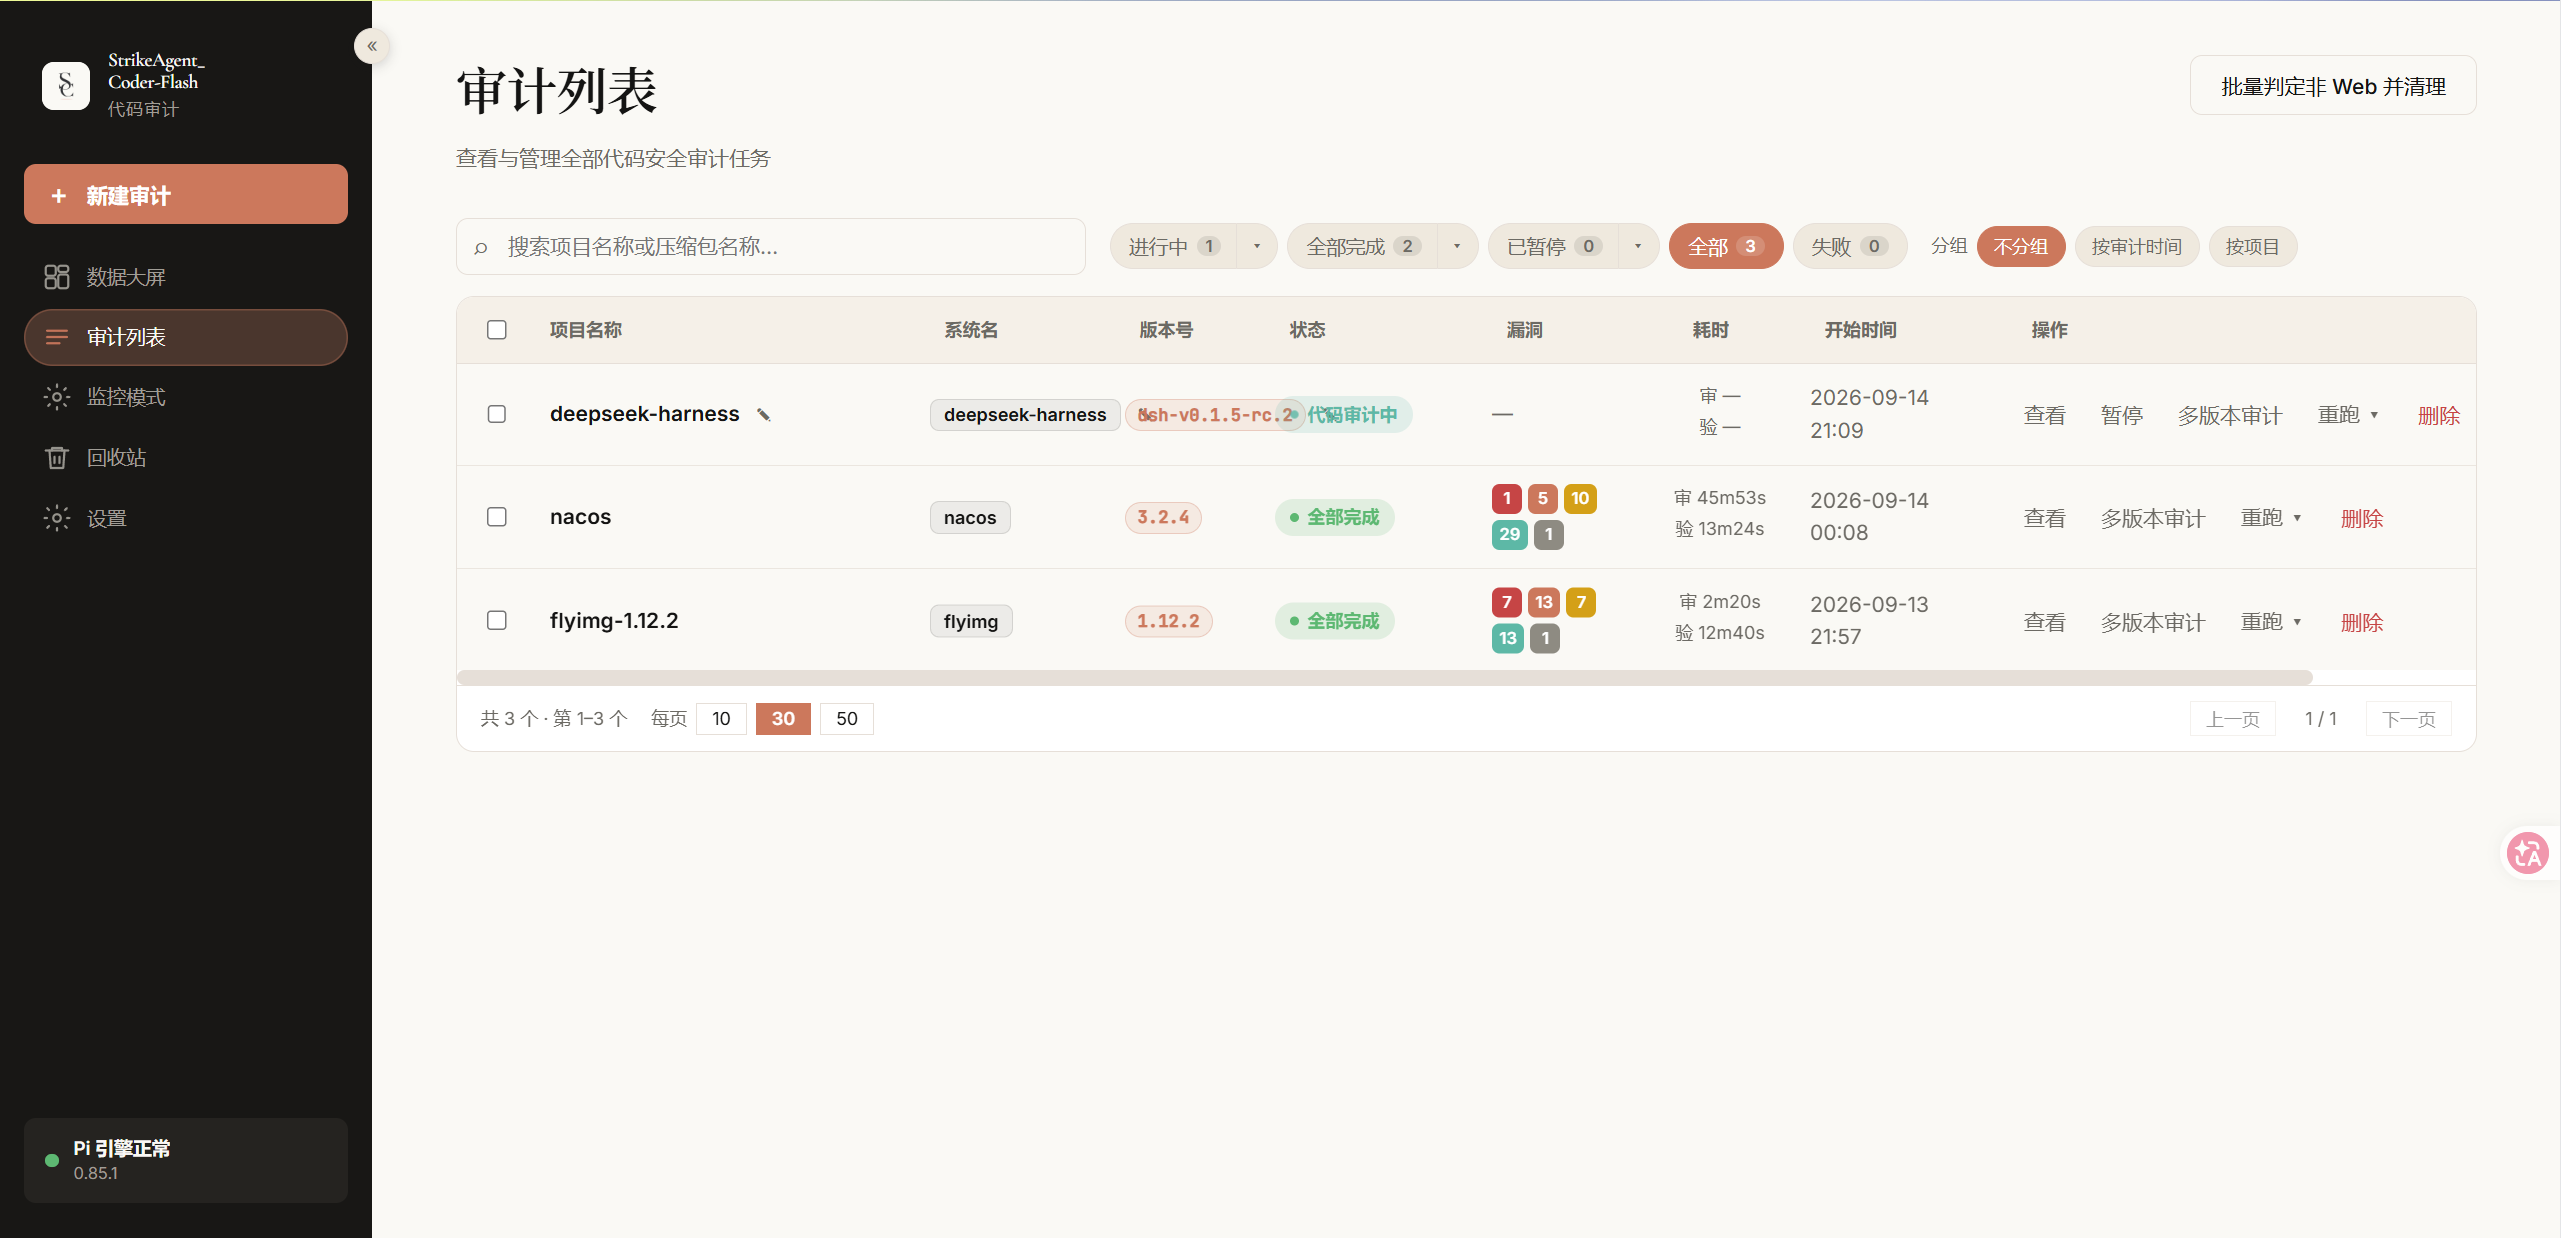
审计列表用于查看全部项目的进度、漏洞数量与运行状态。需要同时处理多个代码仓库时,可以先在列表里判断哪些项目正在审计、哪些项目等待验证,以及哪些项目已经产出了结果。
2. 项目详情展示审计与验证流水线
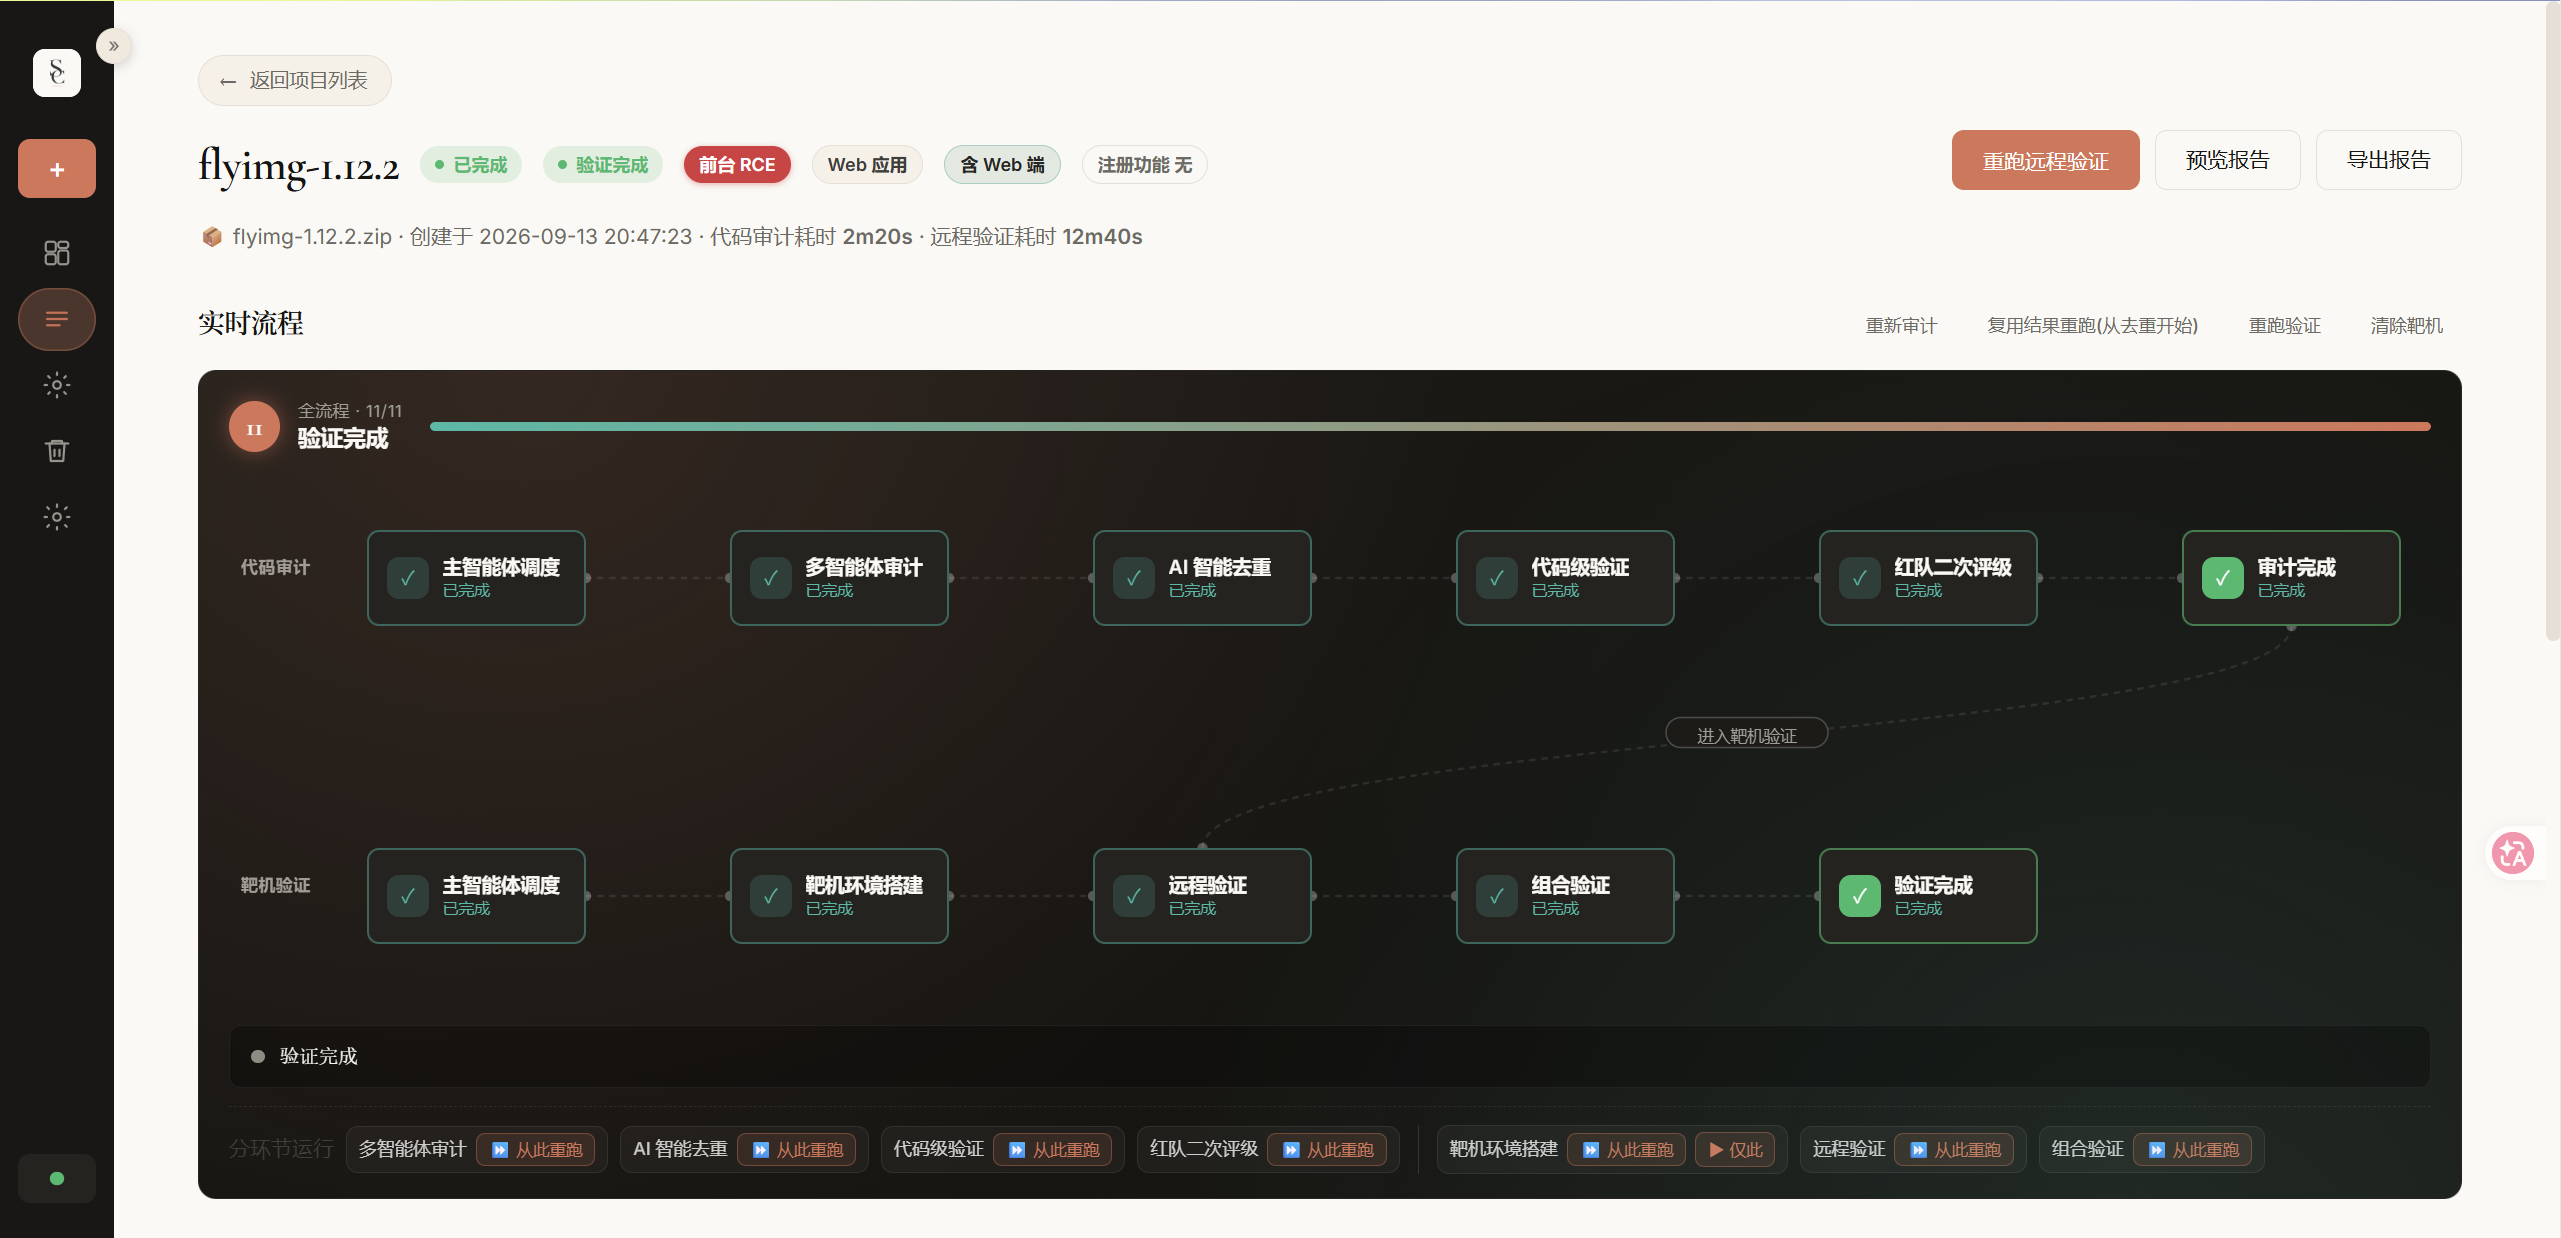
项目详情页把代码审计和靶机验证拆成清晰的阶段,支持按环节续跑。这样一来,中途出现网络、密钥或靶机环境问题时,不必把整个项目从零开始重新跑一遍。
3. 漏洞详情保留评级与污点链
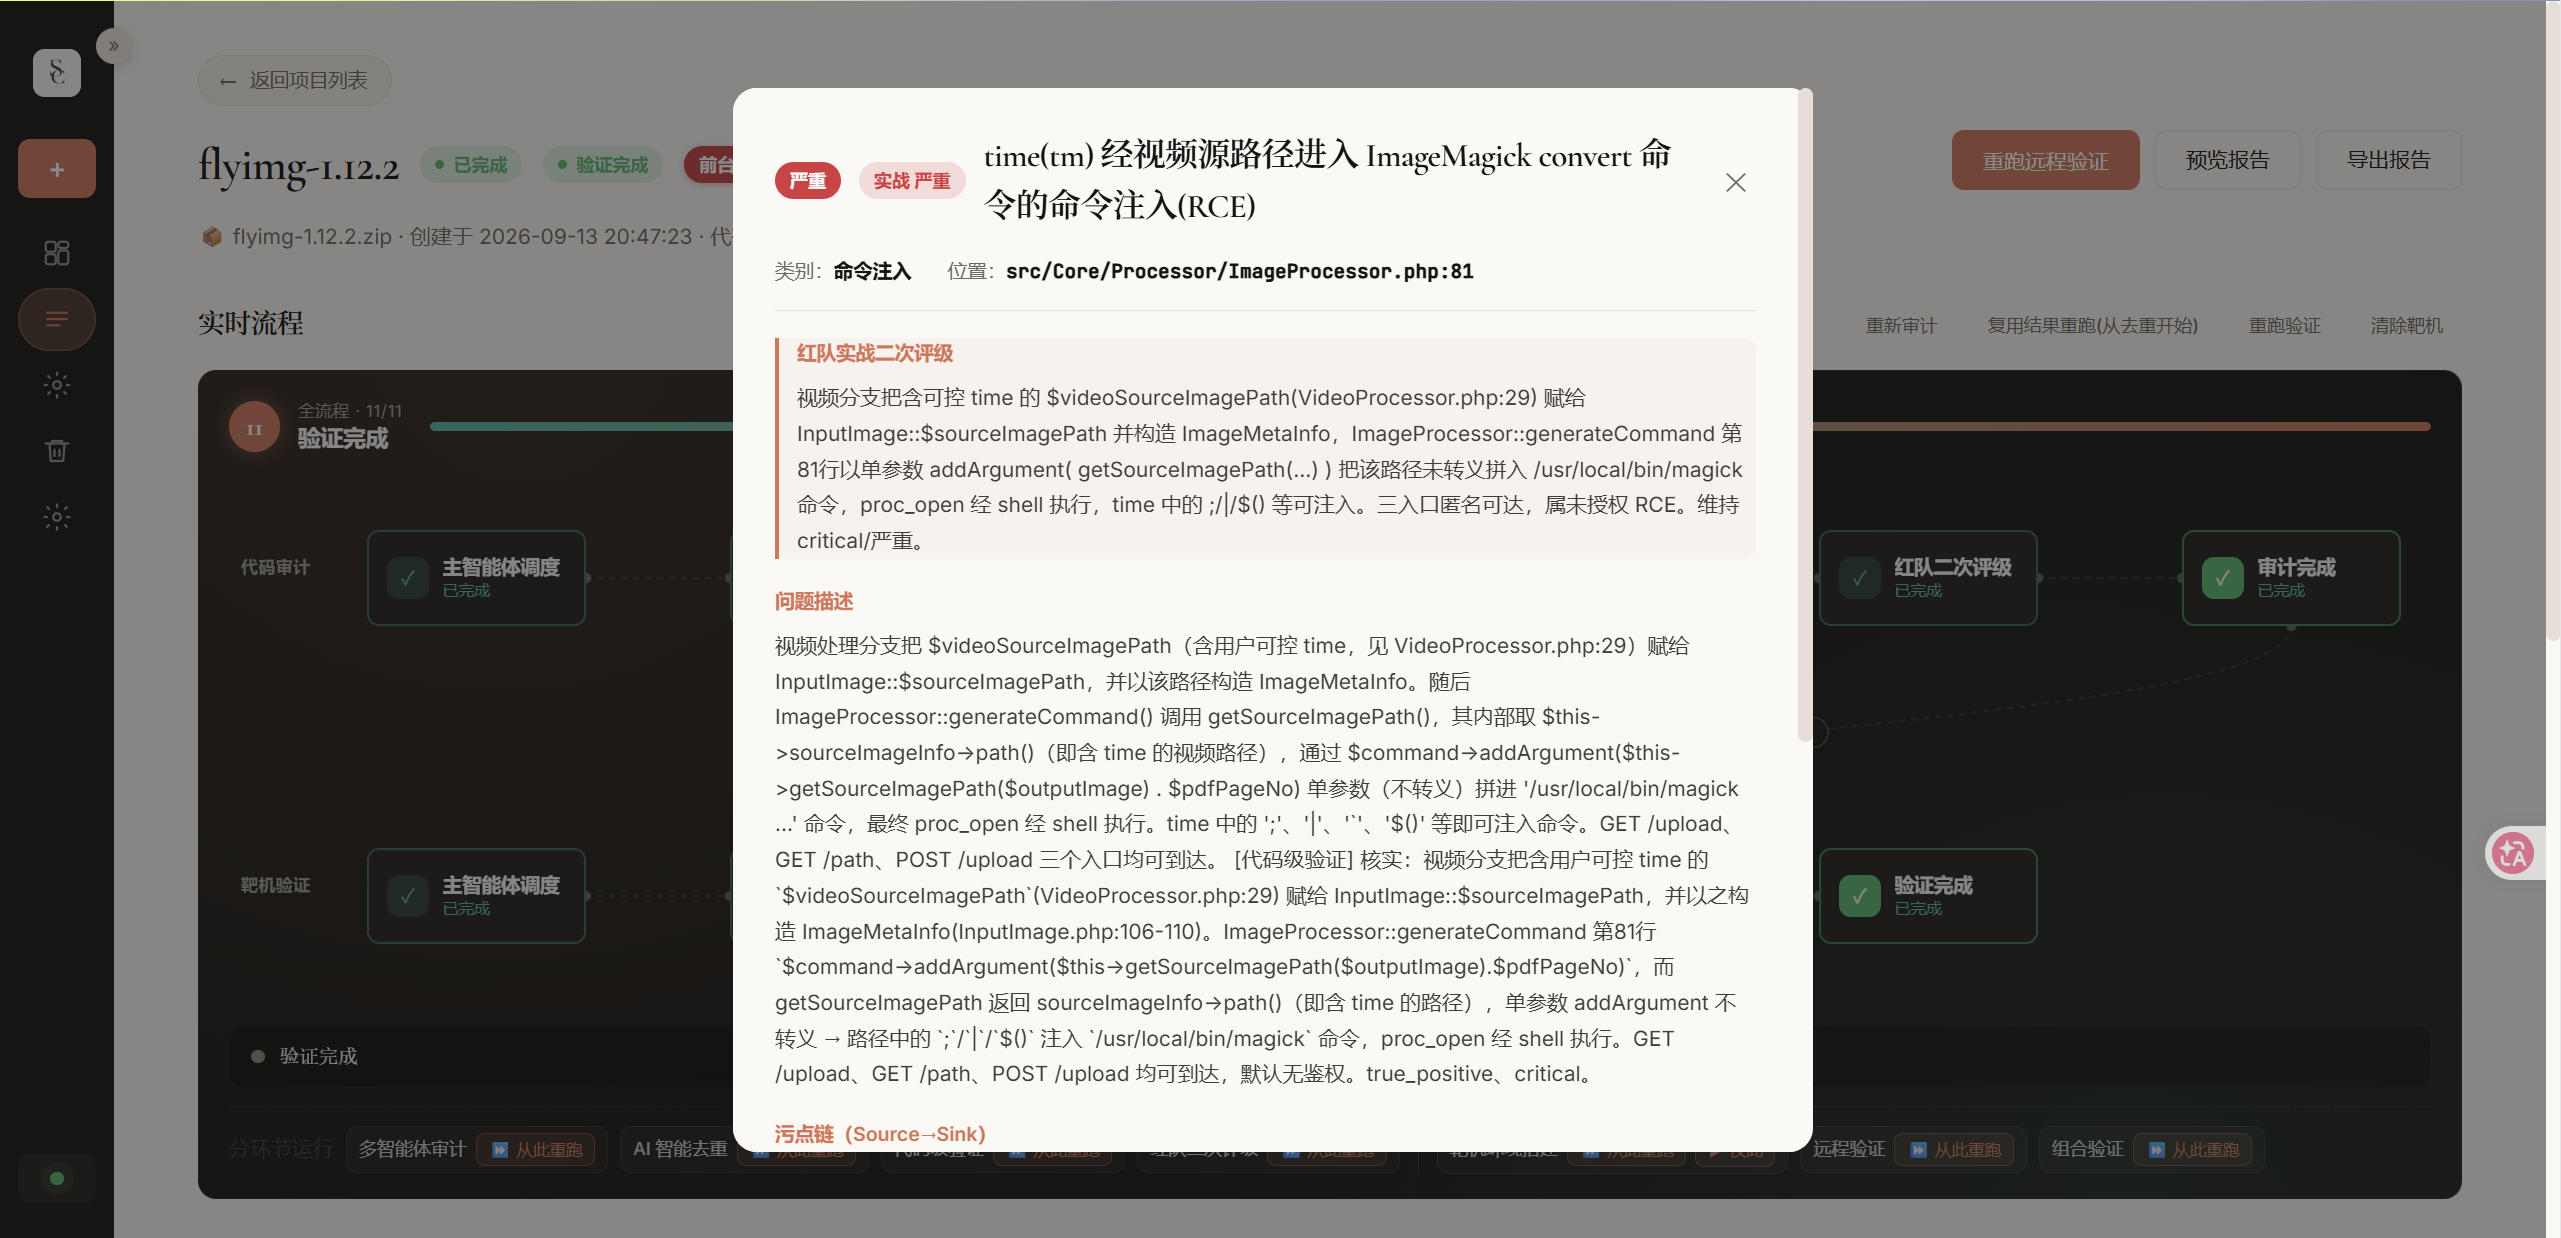
单个漏洞详情页会展示漏洞评级、问题描述和污点链信息。对于代码审计人员来说,污点链比单纯的告警标题更重要,因为它能帮助判断输入点、传播路径和危险函数之间是否真的构成可利用路径。
4. 输出安全审计报告
平台支持将审计结果整理为安全审计报告。原文中提到,报告样例来自一次真实的授权审计场景,因此整体内容更接近实际交付,而不是单纯的扫描截图。
技术优势
多路审计调度
StrikeAgent_Coder-Flash 的控制台负责调度审计与验证流程。全量审计采用 1 路主控加每语言 4 路专项 Pi 的结构;去重、代码级验证和红队二次评级共用工人池,每路 10 条,最多 10 路。
这种设计的目标不是简单堆叠模型调用次数,而是把“发现疑似漏洞”和“确认漏洞价值”分开处理,减少直接让大模型通读全量代码带来的成本压力。
从污点链到靶机验证
平台经历了模型训练、代码切块向量化、机器筛选污点链、AI 筛选污点链到 AI 审计等方案迭代,最终保留了当前这套流程。审计结果会先经过机器与 AI 的多层筛选,再进入代码级验证和红队二次评级,随后放到完整 HTTP 靶机中验证。
验证环节可以与审计并行预搭建靶机,但不使用最小运行时。这样做的好处是验证环境更接近真实 Web 应用,适合确认漏洞是否真的能触发。
本地化部署,密钥不写入仓库
控制台主要运行在本地 Node.js 环境中,Docker 只用于远程验证时拉起 Compose 完整 HTTP 靶机。数据、工作区和上传文件分别写入 backend/data/、backend/workspace/、backend/uploads/,这些目录已经加入 .gitignore。
模型密钥通过环境变量提供给 Pi,不建议写进仓库。需要准备 DEEPSEEK_API_KEY,或使用 ANTHROPIC_AUTH_TOKEN / ANTHROPIC_API_KEY。
使用方式与部署教程
下面的部署过程以 Kali Linux / Debian 系系统为例。远程验证需要调用本机 Docker,因此建议使用能够正常执行 docker ps 的 Linux 环境。
环境要求
| 依赖 | 版本 / 说明 |
|---|---|
| 系统 | Kali / Debian 系,能够使用 sudo |
| Node.js / npm | Node.js 18+ |
| Pi | 全局安装 @earendil-works/pi-coding-agent |
| Docker | 当前用户可执行 docker ps,用于远程验证靶机 |
| 开发端口 | 前端 5302,后端 API 8787 |
| 生产端口 | 只开放 8787 |
| 数据目录 | backend/data/、backend/workspace/、backend/uploads/ |
安装系统依赖
sudo apt update
sudo apt install -y nodejs npm build-essential python3 curl git \
  docker.io docker-compose-plugin
如果当前用户不在 docker 用户组中,需要先完成 Docker 权限配置,确保普通用户也能执行 docker ps。远程验证阶段需要依赖本机 Docker 拉取 Compose 完整 HTTP 靶机。
安装 Pi 并配置模型密钥
sudo npm install -g --ignore-scripts @earendil-works/pi-coding-agent
pi --version
密钥通过环境变量配置,不要提交到仓库:
| 变量 | 作用 |
|---|---|
DEEPSEEK_API_KEY |
大模型密钥 |
ANTHROPIC_AUTH_TOKEN |
密钥别名,存在时会自动提供给 Pi |
ANTHROPIC_API_KEY |
与上一个变量作用相同 |
默认审计命令形态如下,Flash 版引擎是 Pi,不要改回 Claude CLI:
pi --mode json --no-session --no-context-files --provider anthropic {prompt}获取源码并安装依赖
git clone https://github.com/Yean-Sec/StrikeAgent_Coder-Flash.git
cd StrikeAgent_Coder-Flash
npm run install:all
npm run install:all 会同时处理前后端依赖,并重建 backend 的 better-sqlite3。不要只安装 frontend 或 backend,否则控制台可能因为依赖不完整而无法启动。
开发模式启动
开发模式适合调试前后端,支持热重载:
BIND_HOST=0.0.0.0 PORT=8787 BACKEND_PORT=8787 FRONTEND_PORT=5302 npm run dev启动后,本机访问:
http://127.0.0.1:5302/局域网其他机器访问时,把地址换成 Kali 主机 IP:
http://<kali-ip>:5302/生产模式启动
生产模式会先构建 frontend/dist,再由后端通过 8787 端口托管前端页面:
BIND_HOST=0.0.0.0 PORT=8787 npm run start:web浏览器访问:
http://127.0.0.1:8787/不要在已有后端运行时再执行一份 npm run dev 或单独启动 backend。8787 端口被占用通常说明已有后端进程在运行,重复启动会导致 Pi 任务重复派发,甚至把同一个项目的审计状态跑乱。
启动验收
curl -sS http://127.0.0.1:8787/api/health
# 期望返回内容中包含 "ok": true

curl -sS http://127.0.0.1:8787/api/pi/health
# 期望能够解析到本机 pi
如果 /api/pi/health 提示找不到 Pi,按前面的步骤重新执行全局安装,并确认模型密钥已经配置。若缺少 native 模块,回到仓库根目录重新执行:
npm run install:all交给 AI 部署时的注意事项
如果准备把源码交给能够执行本机命令的 AI 来部署,提示词中需要明确几个边界:目标系统是 Kali / Debian 系 Linux;控制台主路径是 Node.js 前后端,Docker 只负责远程验证靶机;不要把路径写死成其他机器上的目录;仓库根目录以实际克隆位置为准。
进程管理也要写清楚。开发模式使用 8787 作为后端、5302 作为前端,生产模式只保留 8787。发现 8787 已被占用时,应先通过健康检查确认服务是否可用,而不是直接启动第二个后端。
应用场景
- 企业内部代码安全审计:在授权环境中对业务系统源代码进行漏洞筛查、评级和验证。
- 安全研究团队本地分析:通过本地控制台管理多个审计项目,减少重复搭建环境的成本。
- 漏洞交付前复核:利用靶机验证确认漏洞是否可利用,避免把未经确认的扫描结果直接写进报告。
- AI 审计流程研究:适合观察大模型、污点链筛选、代码级验证和靶机验证如何组合成完整流程。
总结
StrikeAgent_Coder-Flash 的价值不在于再增加一个普通扫描器,而是把 AI 代码审计、漏洞评级、污点链分析和靶机验证放进同一条流水线。对需要控制审计成本,又希望确认漏洞真实可利用性的团队来说,这种“审计 + 验证 + 报告”的一体化流程更容易落地。