- 最新文章
-
置顶 最新中国菜刀caidao-20160620
0x00中国制造,黑客之刀中国菜刀是中国安全圈内使用非常广泛的一款Webshell管理工具,此次老兵大牛进行了更新,界面更加优美,功能更加丰富,有图有真相!0x01验证此次更新还自带了官网验证功能,妈妈再也不会担心我的webshell了。0x02软件说明菜刀/Caidao@http://www.maicaidao.com/菜刀,他是一款专业的网站管理工具一、网站管理模块(1)放在网站上的脚本程序分… -

置顶 AspxSpy2014 Final-aspx大马
受bin牛委托修改并发布,版权归bin牛所有。免责声明:本程序只用于管理员安全检测,使用前请注意环境与法律法规,因使用不当造成的后果本人不承担任何责任。已测试的系统:Markupwin2003+iis6+.net2.0win2008+iis7+.net4.0win8+iis8+.net4.5win2003+iis6+.net2.0wi... -
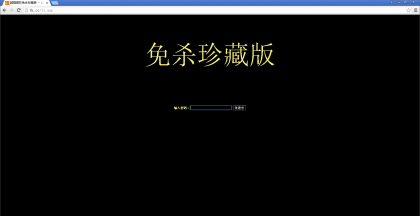
置顶 超强提权免杀珍藏版-asp大马
超强提权免杀珍藏版-asp大马,带超强提权登录界面如下:功能界面:集合超强各种提权0day!下载地址:https://wwbbu.lanzn.com/ib7GM46vt14b -
置顶 免杀Aspx大马一枚、过常见WAF!
今天在提权的时候发现的一个免杀的aspx大马,本身我用的是asp的免杀木马,由于asp马不能执行cmd,提权的时候我丢各类aspx的大马一上传就全部被隔离了,文件直接被隔离掉,生成xxx.aspx.log了,正在无助的时候,翻到有前辈的脚印!打开一看,真是个大马。。下载地址:https://wwbbu.lanzn.com/itT9N47p868j -
置顶 免杀PHP大马WebShell,支持菜刀、xise
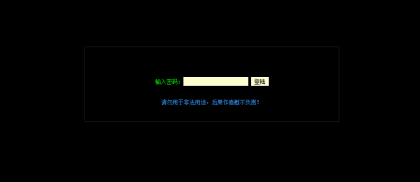
本次更新内容:支持菜刀、xise整体优化,解决了在某些PHP版本中执行失败的问题,现已支持各种PHP版本,不管是最新的PHP7还是老版本的,皆可运行修复Cookie失效问题,不用每次关闭后都要重新登陆去除登陆界面图片,减少加载时间,主界面细节优化,已兼容各类浏览器压缩算法,文件体积优化,效率更高,上传更快更轻巧扫描木马优化,更加敏感,可彻底删除... -
置顶 中国蚁剑
中国蚁剑AntSword中国蚁剑是一款开源的跨平台网站管理工具,它主要面向于合法授权的渗透测试安全人员以及进行常规操作的网站管理员。是一款非常优秀的webshell管理工具。核心功能Shell代理功能Shell管理文件管理虚拟终端数据库管理插件市场插件开发开发版本针对有一定编程基础的开发者,你可以根据阅读文档或者分析源码了解熟悉整个应用的执行流程,然后便可随... -
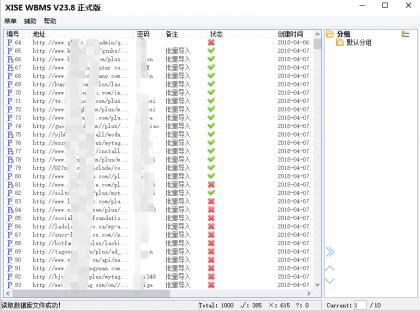
置顶 XISE WBMS管理V30.0最新无后门过狗过WAF版
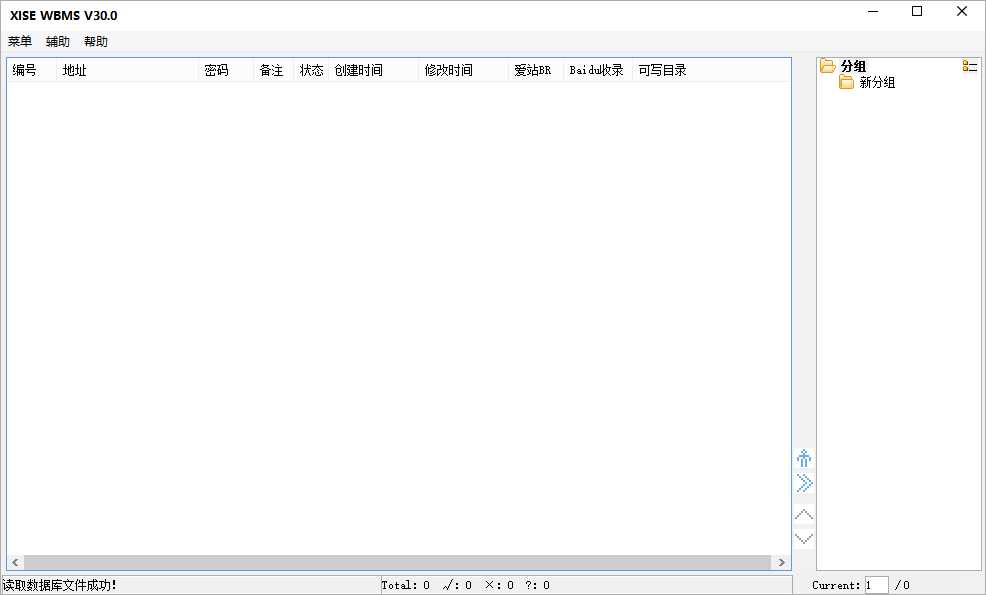
下载地址:https://lanzoui.com/ib92preXISEWBMS V30.0整合更新功能如下:·生成内页修复生成内页内核,加速生成效率。·生成内页支持新闻采集模式,可选本地新闻或远程新闻。·生成内页支持防删功能。·生成内页支持批量操作,可数千shell不间断生成。·生成内页支持保存结果功能,结果保存为&… -

ARTEX 开源 AI 自主渗透测试系统:LLM 多代理自动化攻防平台部署实战
当AI大模型遇上渗透测试,会发生什么?传统渗透测试高度依赖人工经验,一次完整的外网攻防往往需要数天甚至更久。而ARTEX的出现正在改变这一局面——它是一款开源的AI自主渗透测试系统,由LLM多代理(Multi-Agent)驱动,能够自主完成资产探索、漏洞挖掘、多步利用链推进,甚至漏洞修复后的自动复测。整套系统基于Go构建并内嵌Next.... -
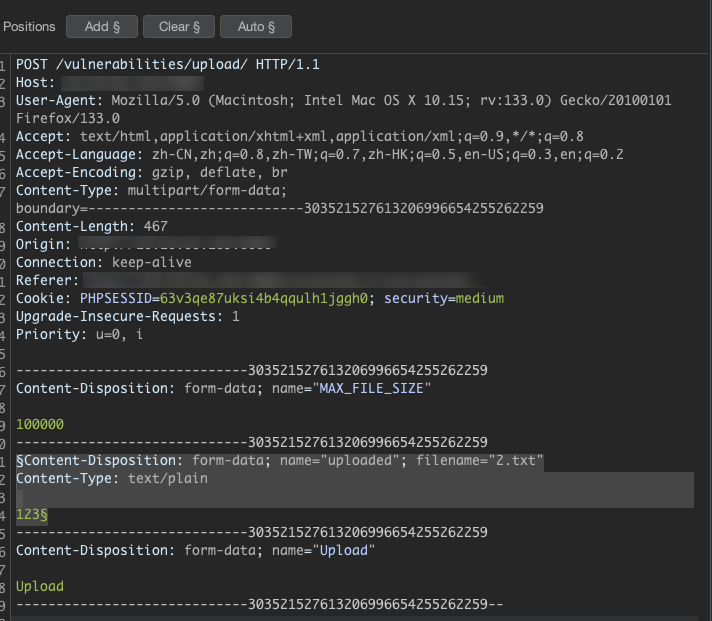
Upload_Auto_Fuzz:1000+ Payload 的 Burp Suite 文件上传漏洞
文件上传漏洞一直是Web渗透测试中的高频得分点,但手工逐个构造绕过Payload既耗时又容易遗漏测试点。Upload_Auto_Fuzz是一款专为BurpSuite打造的文件上传漏洞自动化Fuzz插件,依托Intruder模块批量生成绕过载荷,内置1000+条Payload和14种可独立开关的Fuzz策略,覆盖后缀绕过... -
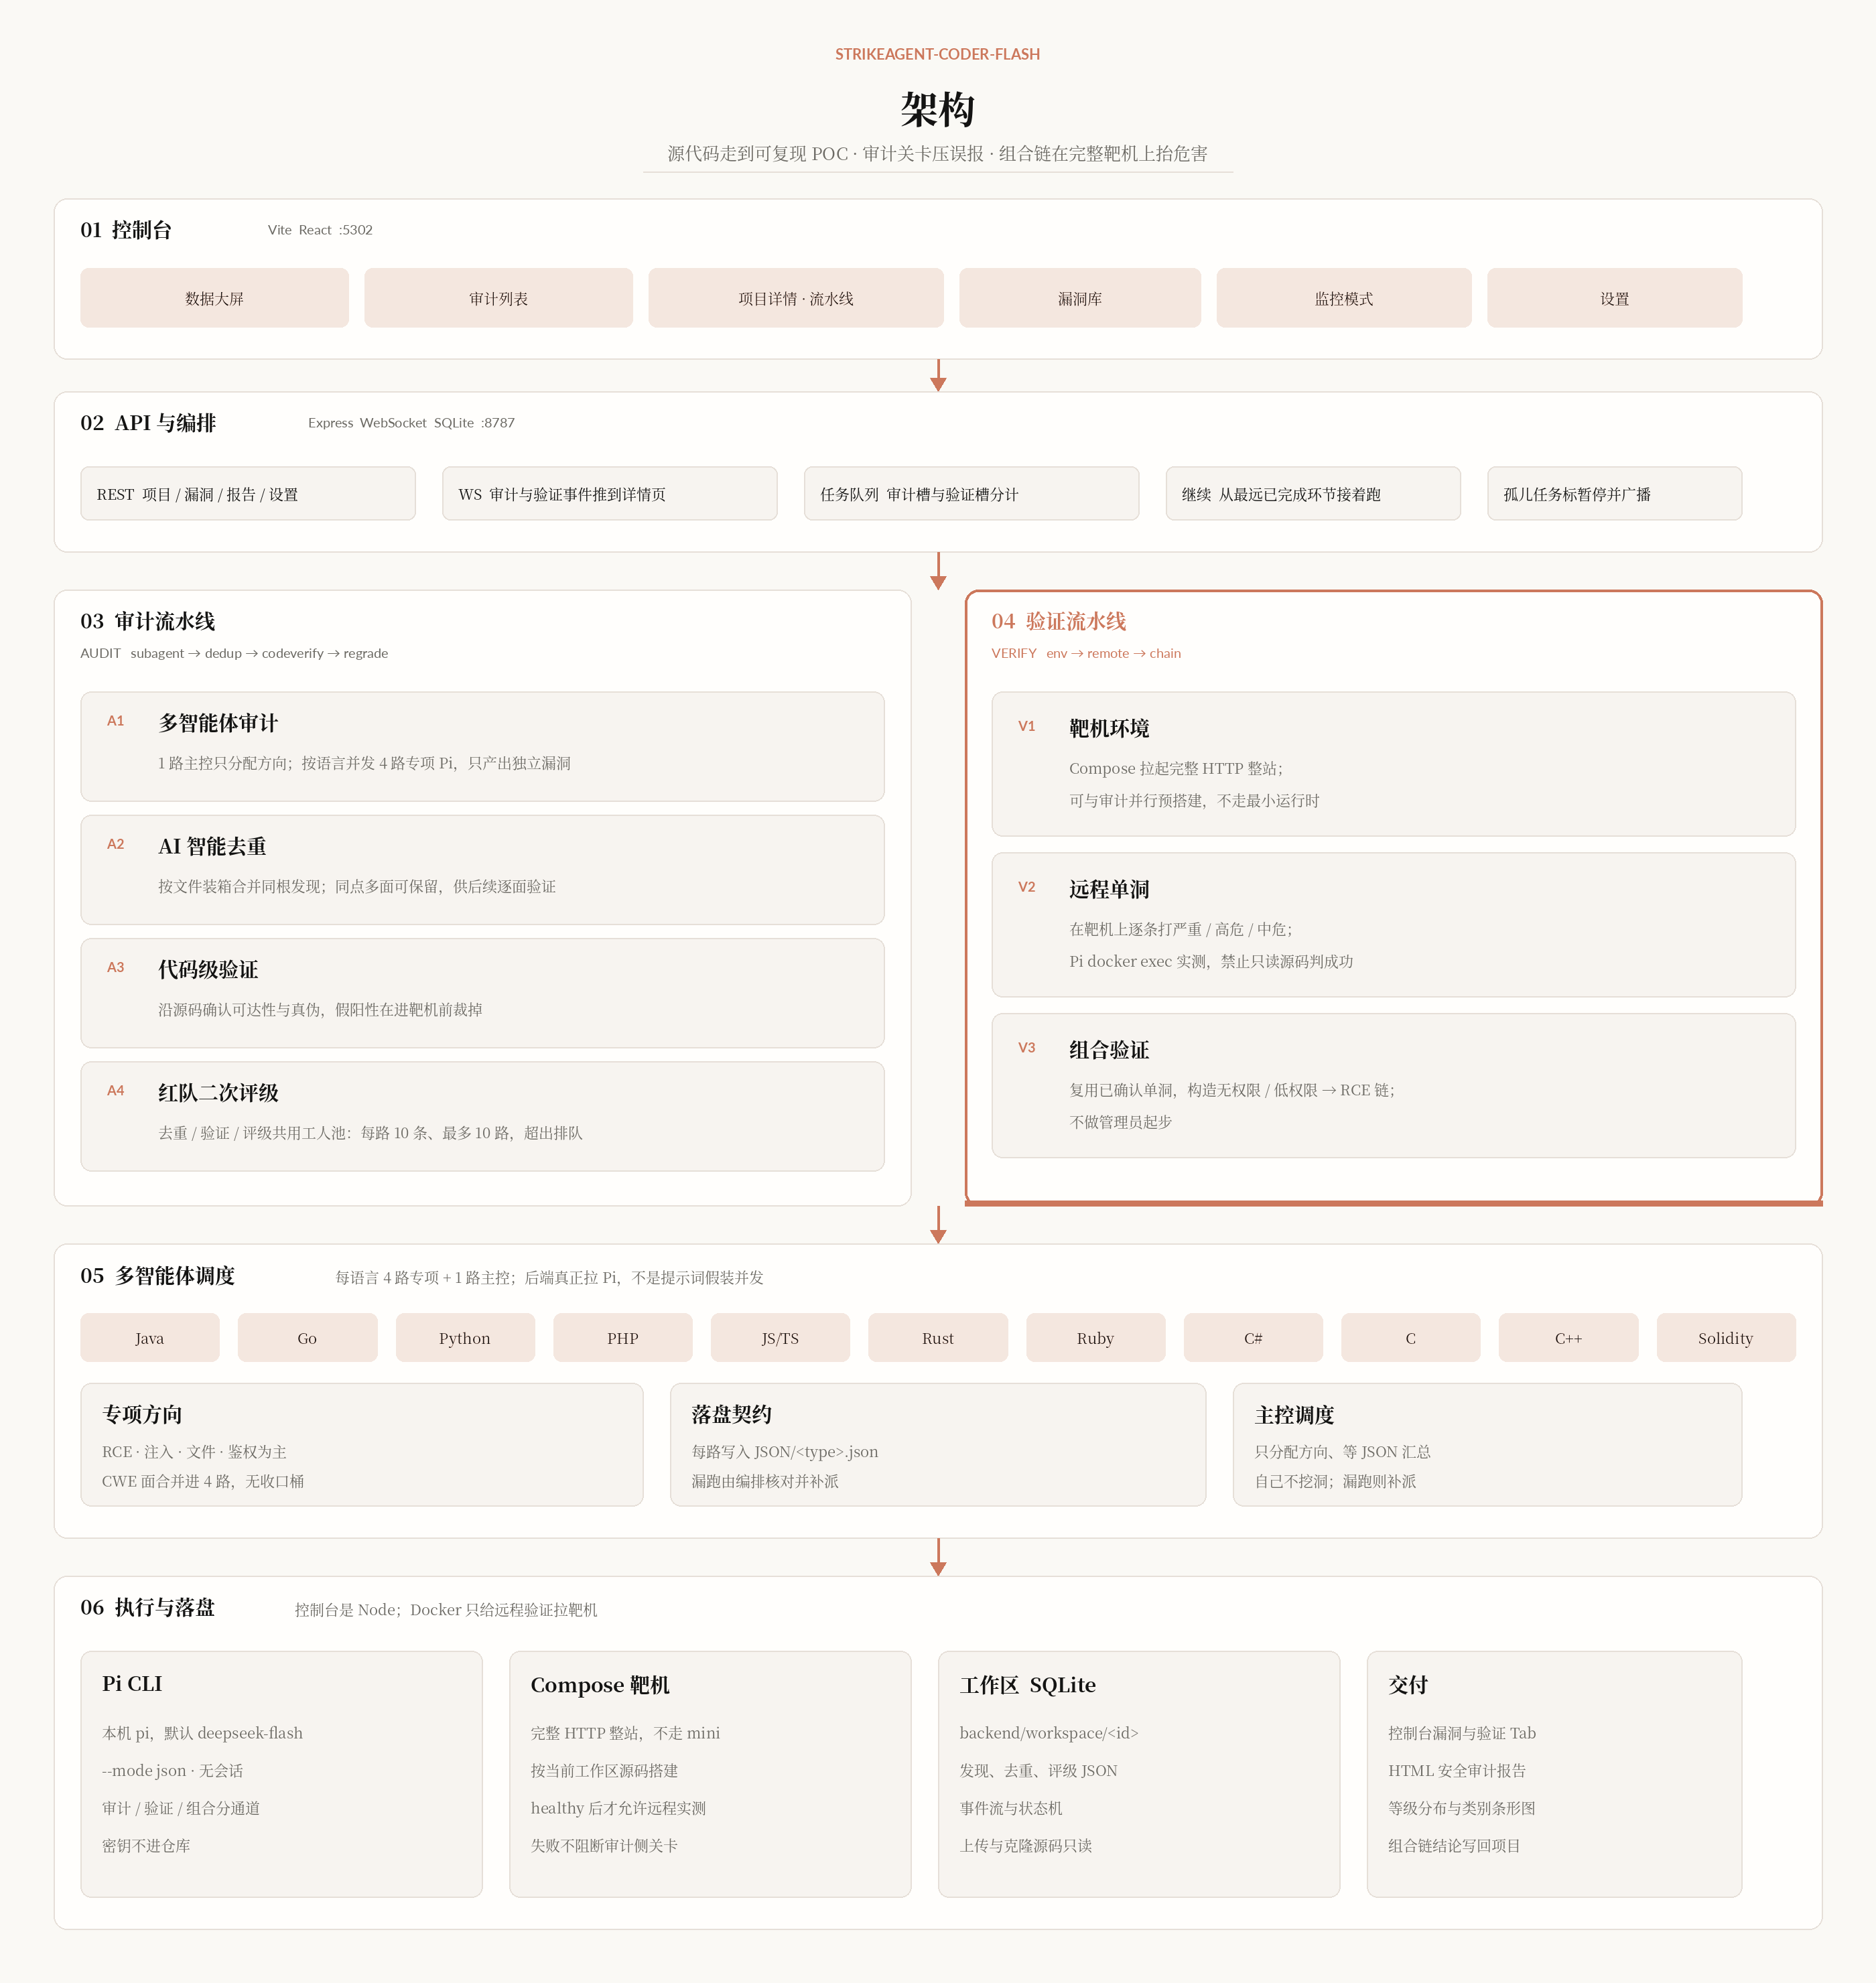
StrikeAgent_Coder-Flash:AI代码审计与靶机验证一体化平台部署指南
在源代码安全审计场景中,很多工具只能给出静态扫描结果,真正确认漏洞是否可利用,还需要人工继续分析、搭建环境并验证。StrikeAgent_Coder-Flash试图把这条链路打通:从上传源代码开始,经过AI代码审计、污点链筛选、漏洞评级、靶机验证,最终输出安全审计报告和可利用的POC。这款平台由夜安团队研发,Flash版本由Pro版简化而来。...