-
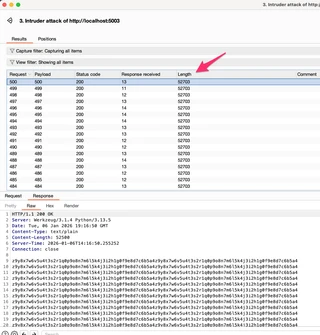
Colonel Clustered:基于内容相似度的 Burp Suite 响应聚类扩展,模糊测试异常值一眼锁定
做渗透测试的朋友对BurpIntruder一定不陌生:跑完一轮模糊测试后,面对成百上千条响应,我们习惯按状态码、响应时间和响应长度排序,试图从中找出不对劲的那几条。问题是,这些都是响应内容的间接指标——如果某个输入触发的差异既不改变状态码、也不改变响应大小,它就会在Intruder的结果列表里完美隐身。ColonelClustered正是为解... -
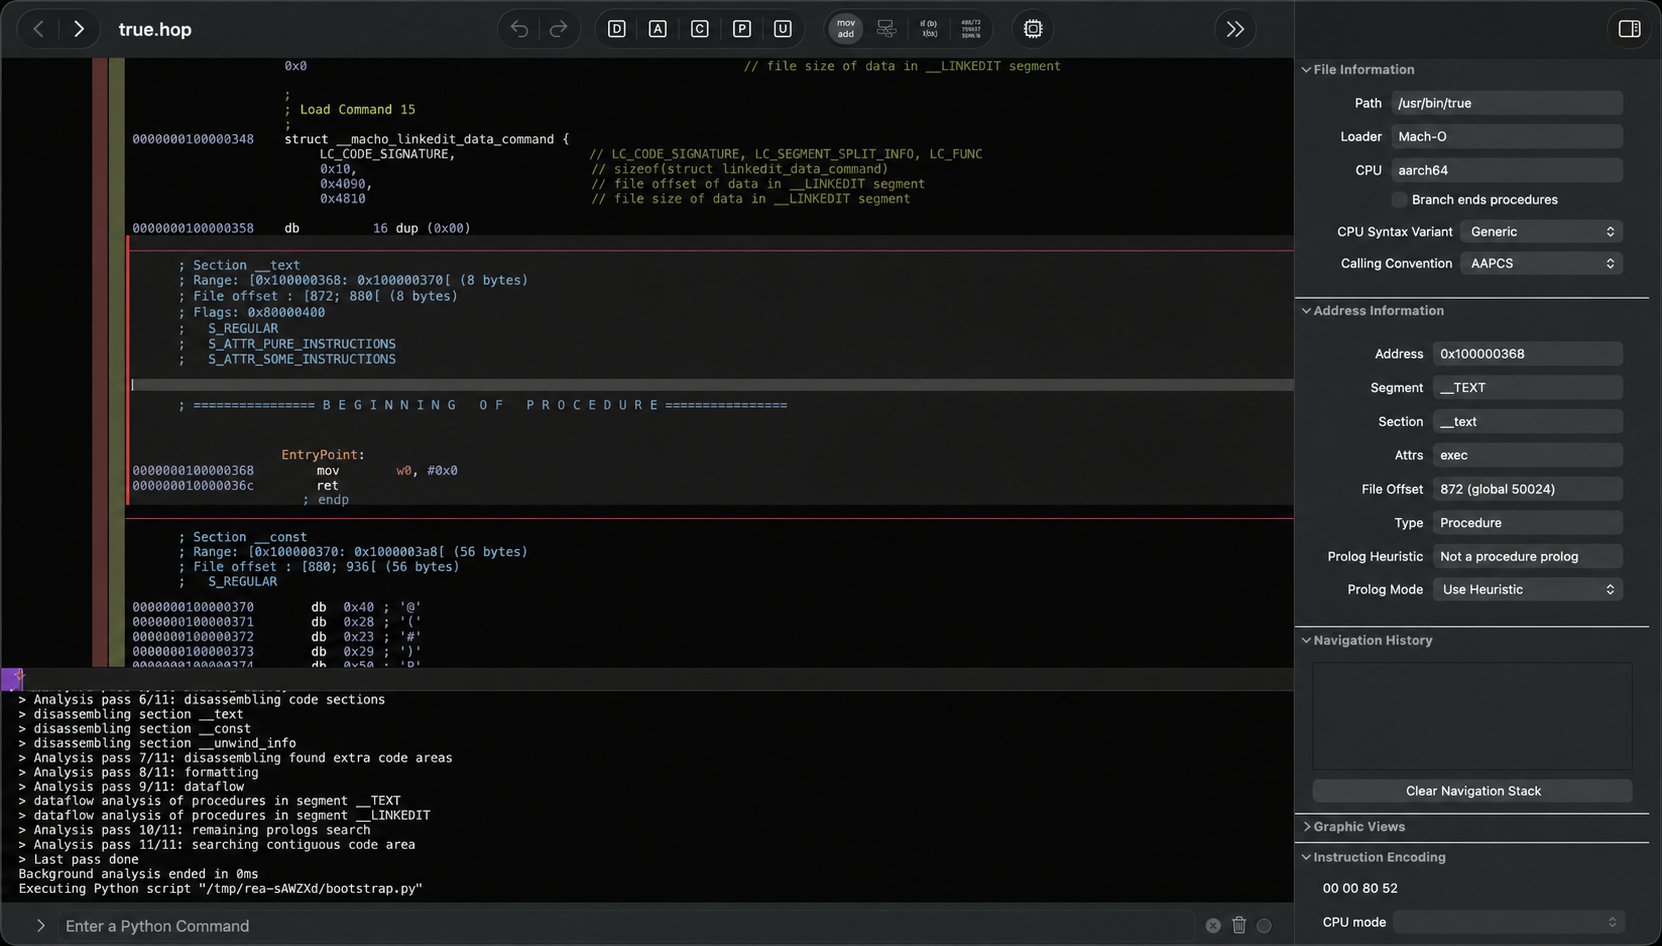
REA 逆向工程神器:一个 MCP 服务器让 AI 智能体读懂任何程序,无需源码也能复刻功能
在macOS上刷到一个顺手的离线搜索、一套流畅的更新机制,第一反应往往是:它是怎么做到的?过去要回答这个问题,得亲手打开反汇编器,在字符串、符号和调用图之间泡上几天。现在,借助REA(ReverseEngineerAnything)这样的开源逆向工程MCP服务器,你只需要把应用交给AI编程智能体,它就能沿着二进制证据一路追踪,解释某个功... -

UltraSploiter:集成端口扫描、Exploit-DB 与漏洞利用模块的一体化渗透测试工具
做一次完整的渗透测试,往往要在nmap、searchsploit、msfconsole之间来回切换:先用端口扫描器摸清目标开放了哪些服务,再翻漏洞库找对应的Exploit,最后打开Metasploit配置参数、发起攻击。流程不复杂,但工具链的碎片化消耗了大量时间。今天要介绍的**UltraSploiter,正是为解决这个痛点而生的开源安全工具——... -
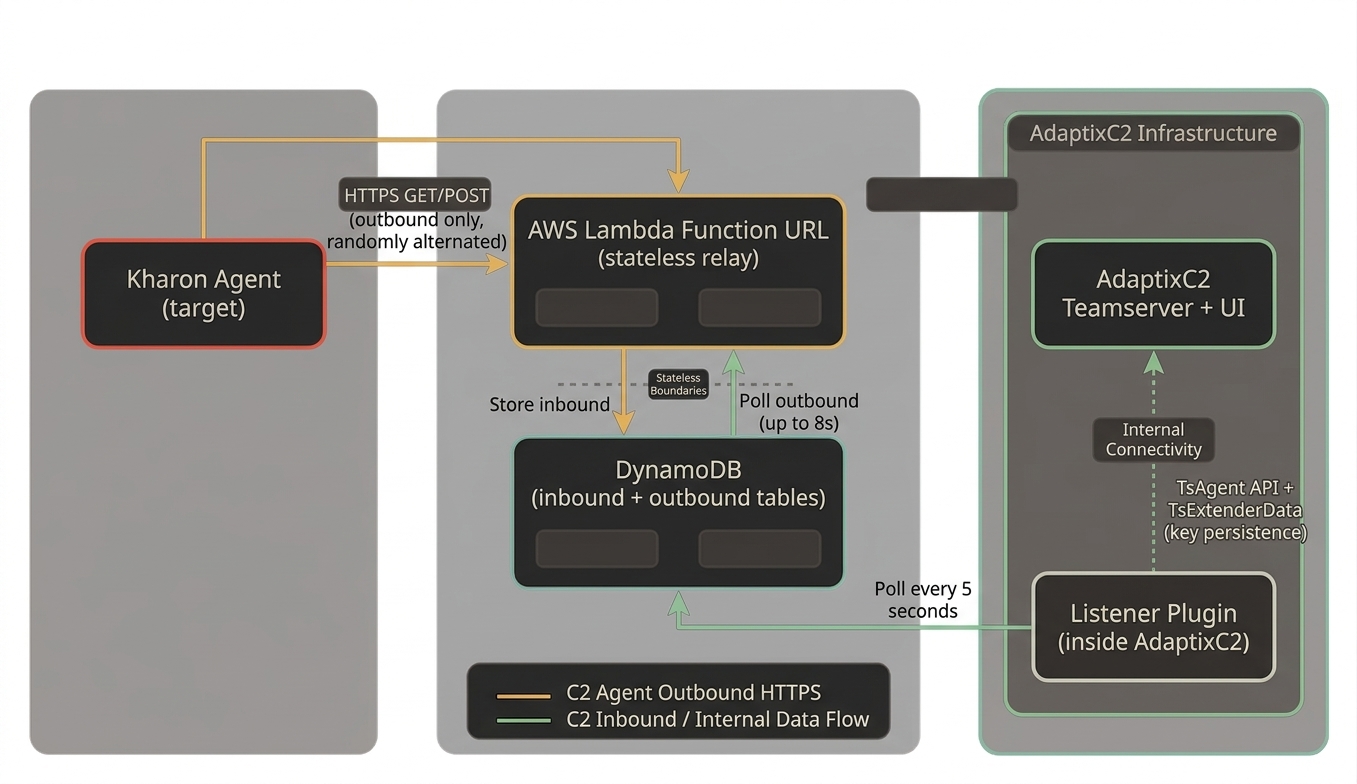
Adaptix Serverless C2 实战部署指南:基于 AWS Lambda + DynamoDB 的无服务器 C2 传输插件
在红队攻防评估与对抗仿真场景中,C2(Command&Control)基础设施的暴露面一直是操作安全的焦点:传统C2服务器需要监听入站端口、持有公网IP,极易被蓝队溯源和封堵。AdaptixServerlessC2的出现改变了这一局面——这是一套面向AdaptixC2v1.2的开源无服务器C2传输插件,它以AWSLamb... -

ranwhat 上手实测:给 Claude Code 等 12 款 AI 编码代理装上"飞行记录仪",本地扫描越权操作与泄露密钥
当你把ClaudeCode、Codex、GeminiCLI这类AI编码代理接上自己的终端,它们拿到的其实是三样东西:你的shell、你的密钥、你的仓库。代理执行过什么命令、读过哪些敏感文件、是否动过不可逆的操作,大多数开发者并没有留档的习惯。ranwhat正是一款面向**AI编码代理安全的开源工具——它把自己定位为AI代理的飞行记录仪... -
RXScan 上手教程:Rust 开发的一体化网络侦察与 OSINT 情报搜索工具
做渗透测试或者资产梳理时,手上往往要备好几样工具:一个端口扫描器、一个服务识别工具、再加几个OSINT用户名搜索脚本,结果格式还互不兼容。RXScan的思路是把这条链路收进一个命令行工具里——网络侦察、公开来源搜索、调查关联、证据持久化全部通过同一个CLI完成,并且全程用Rust编写,兼顾性能与内存安全。与常见的扫到开放端口就猜服务的... -
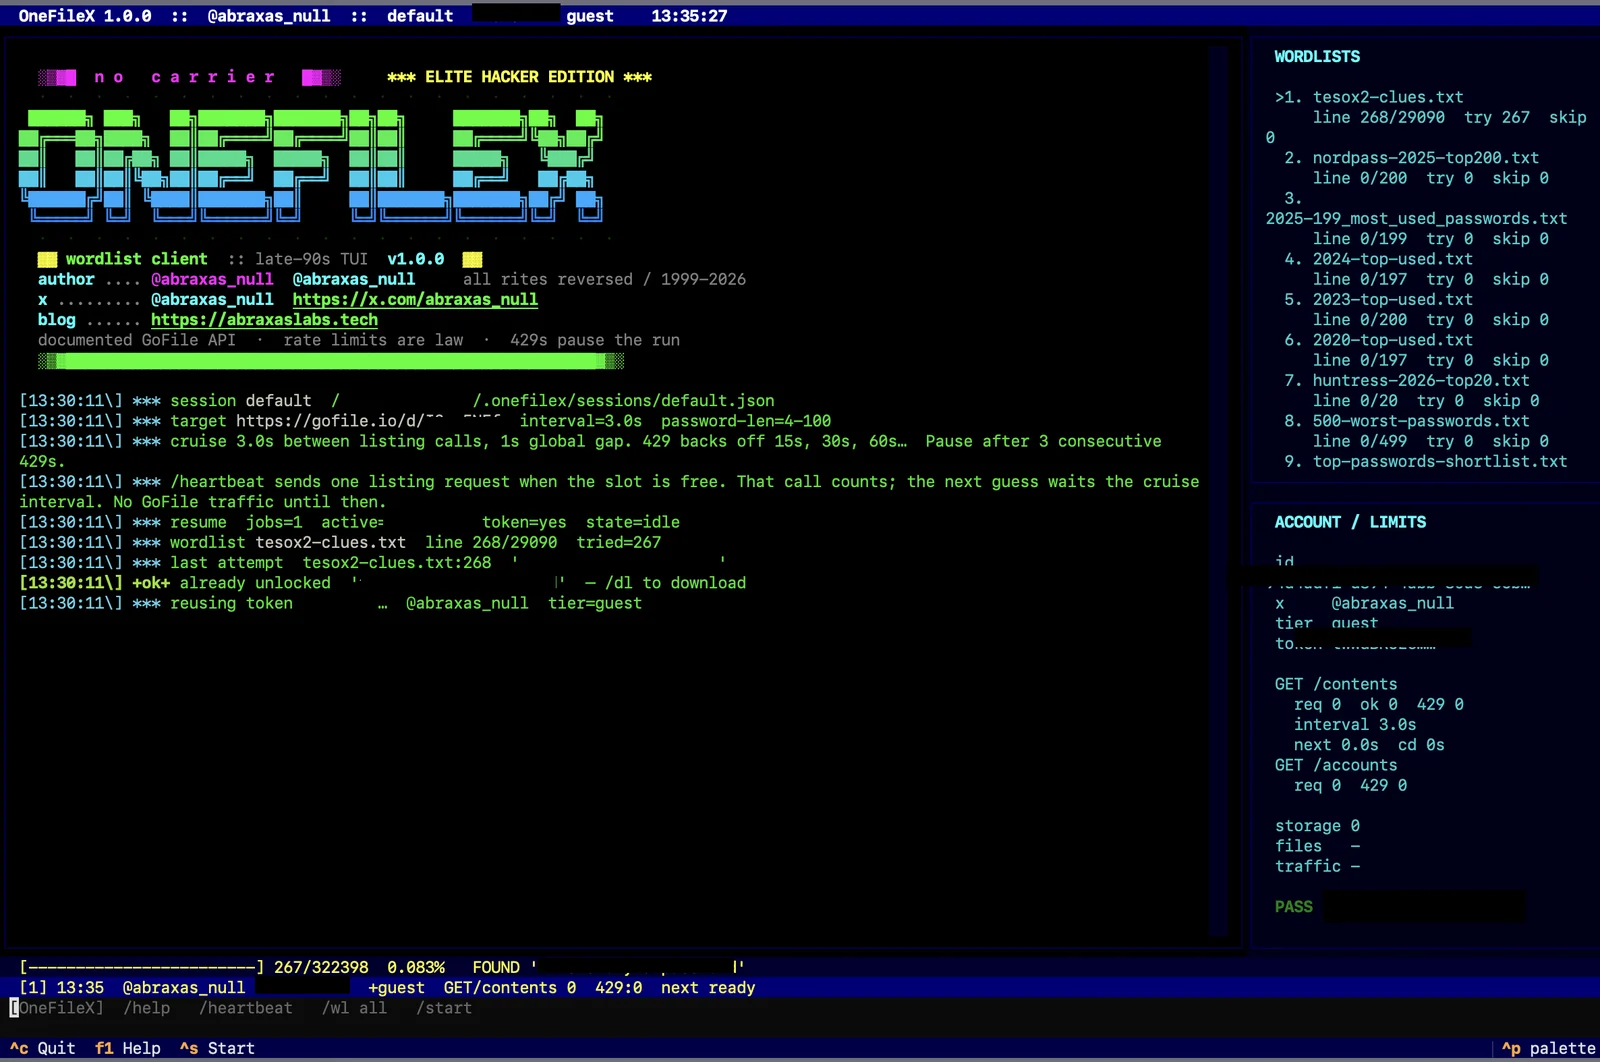
GoFileX 使用指南:专为 GoFile 加密分享设计的字典遍历 TUI 工具,限速防封一应俱全
遇到设置了密码的GoFile分享链接,手头却没有现成工具可以试探密码?市面上大多数脚本要么无脑高频请求、几分钟就把IP送进封禁名单,要么完全不讲API规范。**GoFileX的出现正是为了解决这个痛点——这是一款采用90年代末IRC客户端风格的TUI(终端图形界面)工具,专为GoFile密码字典遍历场景打造,只与官方文档化的R... -
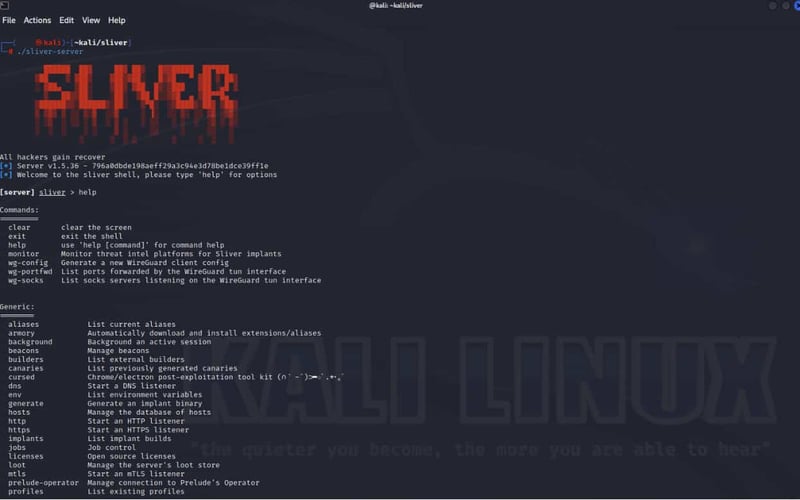
Sliver GUI 深度上手:把 Sliver C2 装进 Electron 图形界面,渗透测试告别纯命令行
玩过SliverC2的人大概都有同感:这个由BishopFox开源的对抗模拟框架功能凶猛,mTLS、HTTP(S)、DNS、WireGuard样样齐全,但一切操作都压在命令行里,会话、信标、监听器、隧道来回切换,新手很容易被劝退。SliverGUI的出现恰好补上了这块短板——它是一个跨平台的Electron桌面应用,把后端连接、实时状态... -
Decepticon:XBOW基准98.08%通过率的自主红队代理,AI渗透测试进入"实战杀伤链"时代
又一个人工智能黑客?我们猜猜——它运行了nmap,然后生成了一份报告。这是Decepticon项目README开篇的自嘲,也是整个AI+安全领域的真实写照:大量所谓AI渗透测试工具,本质上只是给扫描器套了一层大模型外壳。而Decepticon(霸天虎)要做的,是一台真正懂红队纪律的自主红队代理——它在发出第一个数据包之前,先生成完整的作战方... -
bface-agent:基于 Claude Code 的认知驱动红队 Agent,重构渗透测试工作流
在红队评估与授权渗透测试里,工具数量从来不是瓶颈,真正影响效率的是**目标记忆、攻击路径、验证闭环与方法论沉淀。很多AI安全工具仍停留在“Web控制台+工具列表+单次对话”的形态:会话一断,上下文丢失;模型报出漏洞,却没有证据链;遇到多入口目标,攻击面越跑越散。bface-agent的定位,正是用ClaudeCode原生能力搭一套有记性...