
Metasploit Pro 5.1 正式发布:Malleable C2 流量伪装上线,渗透测试框架体验再升级
在网络安全领域,Metasploit 几乎就是渗透测试框架的代名词。这套由开源社区与 Rapid7 共同维护的工具,帮助安全团队完成漏洞验证、安全评估管理和安全意识培训,让防御方在攻防博弈中始终抢得先机。2026 年 7 月 31 日,Rapid7 正式推出 Metasploit Pro 5.1,该版本基于 Metasploit Framework 6.5 构建,带来了 HTTP Meterpreter 流量伪装(Evasion)、服务层级关系跟踪、深度交互式网络拓扑等一系列重磅能力。
如果你还没接触过 Metasploit,最快的入门方式是下载官方每夜构建安装包(Nightly Installers),一次安装即可同时获得免费的 Metasploit Framework 开源版和 Metasploit Pro 试用版。

产品介绍:全球使用最广泛的渗透测试框架
Metasploit 是渗透测试领域事实上的行业标准,内置超过 1500 个漏洞利用模块,覆盖漏洞验证、后渗透、凭据管理等完整攻击链环节。它的价值不止于"攻破目标",更在于让安全团队用攻击者的视角检验自身防御体系,把风险暴露在真正的攻击发生之前。
Metasploit 分为两个版本:Metasploit Framework 是免费开源的命令行框架,适合深度定制的技术玩家;Metasploit Pro 则是商业化产品,提供直观的 Web 图形界面、自动化工作流和报告能力,更适合企业级安全评估场景。
Metasploit Pro 5.1 核心功能更新
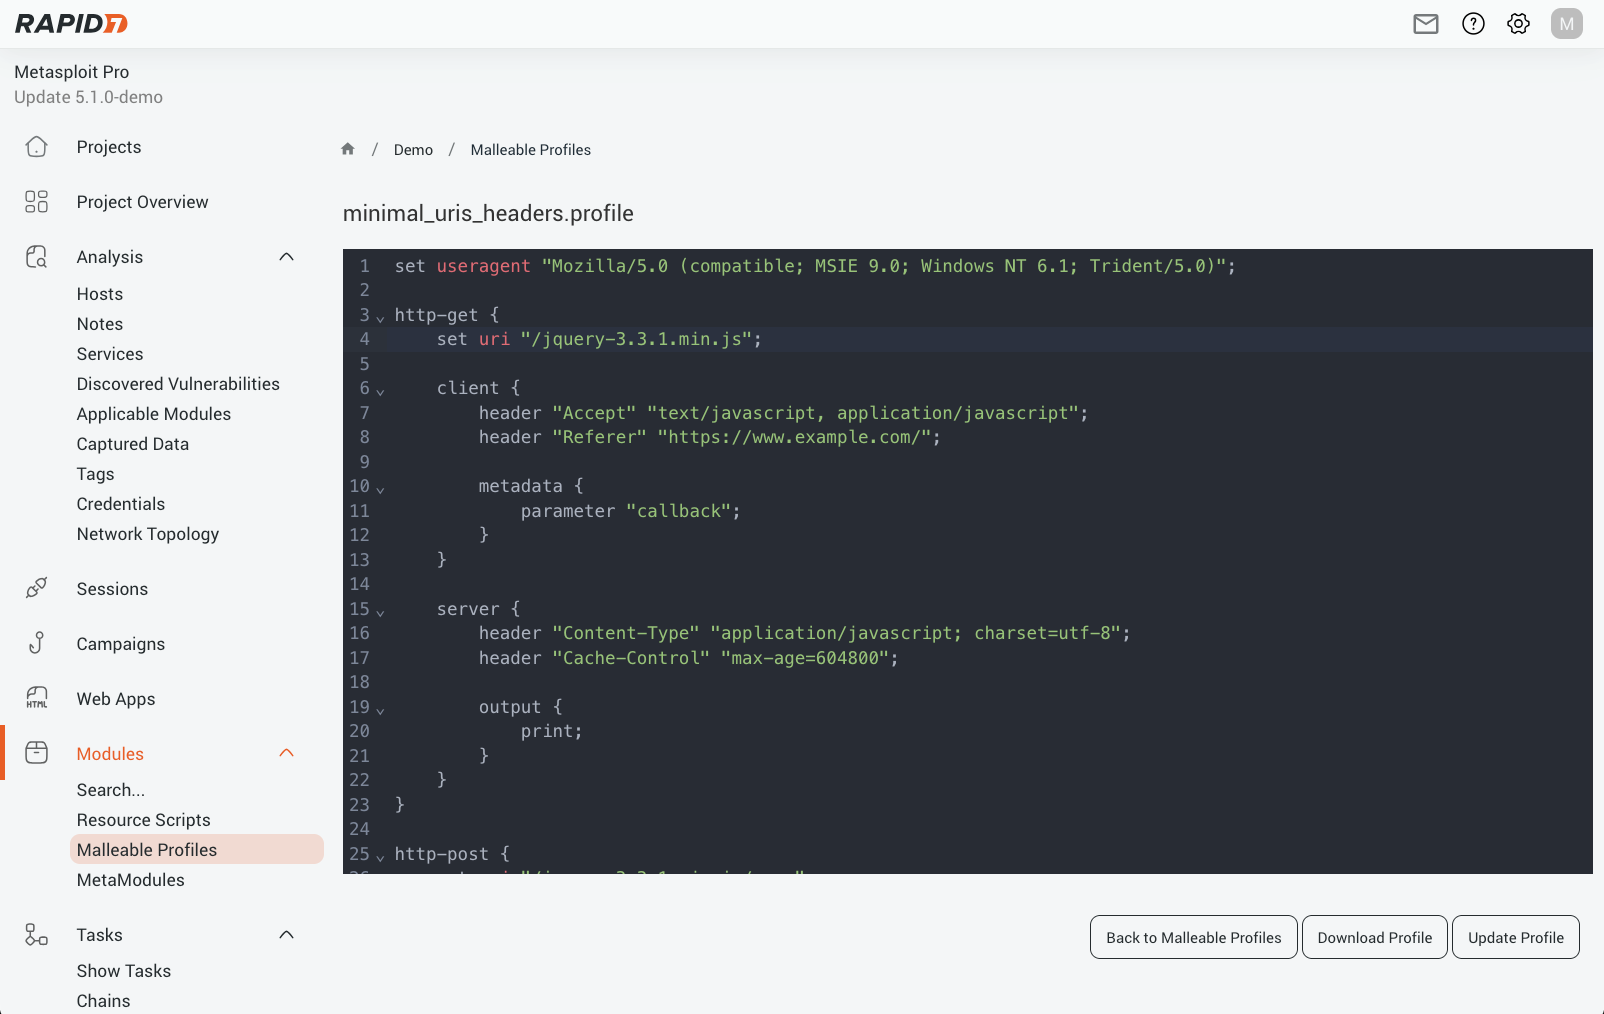
Malleable C2 配置文件:让 Meterpreter 流量"隐身"于正常业务
现代红队行动中呼声最高的能力之一,就是让 Meterpreter 的 C2 通信流量看起来和正常业务流量一模一样。Metasploit Pro 5.1 把完整的 Malleable C2 Profile 支持直接搬进了图形界面,全程无需敲击命令行。
通过加载标准配置文件,你可以重塑 Meterpreter 的 HTTP(S) 通信形态,使其模拟合法服务、浏览器会话或任意自定义流量模式。该能力具备以下特点:
- 全平台覆盖:Windows、Linux、Java、Python、PHP 版本的 Meterpreter 均已支持;
- 全形态兼容:同时支持无阶段(Stageless)与分阶段(Staged)Payload,例如
meterpreter/reverse_https与meterpreter_reverse_https; - 生态开放:可直接使用公开渠道获取的 Malleable C2 配置文件库。
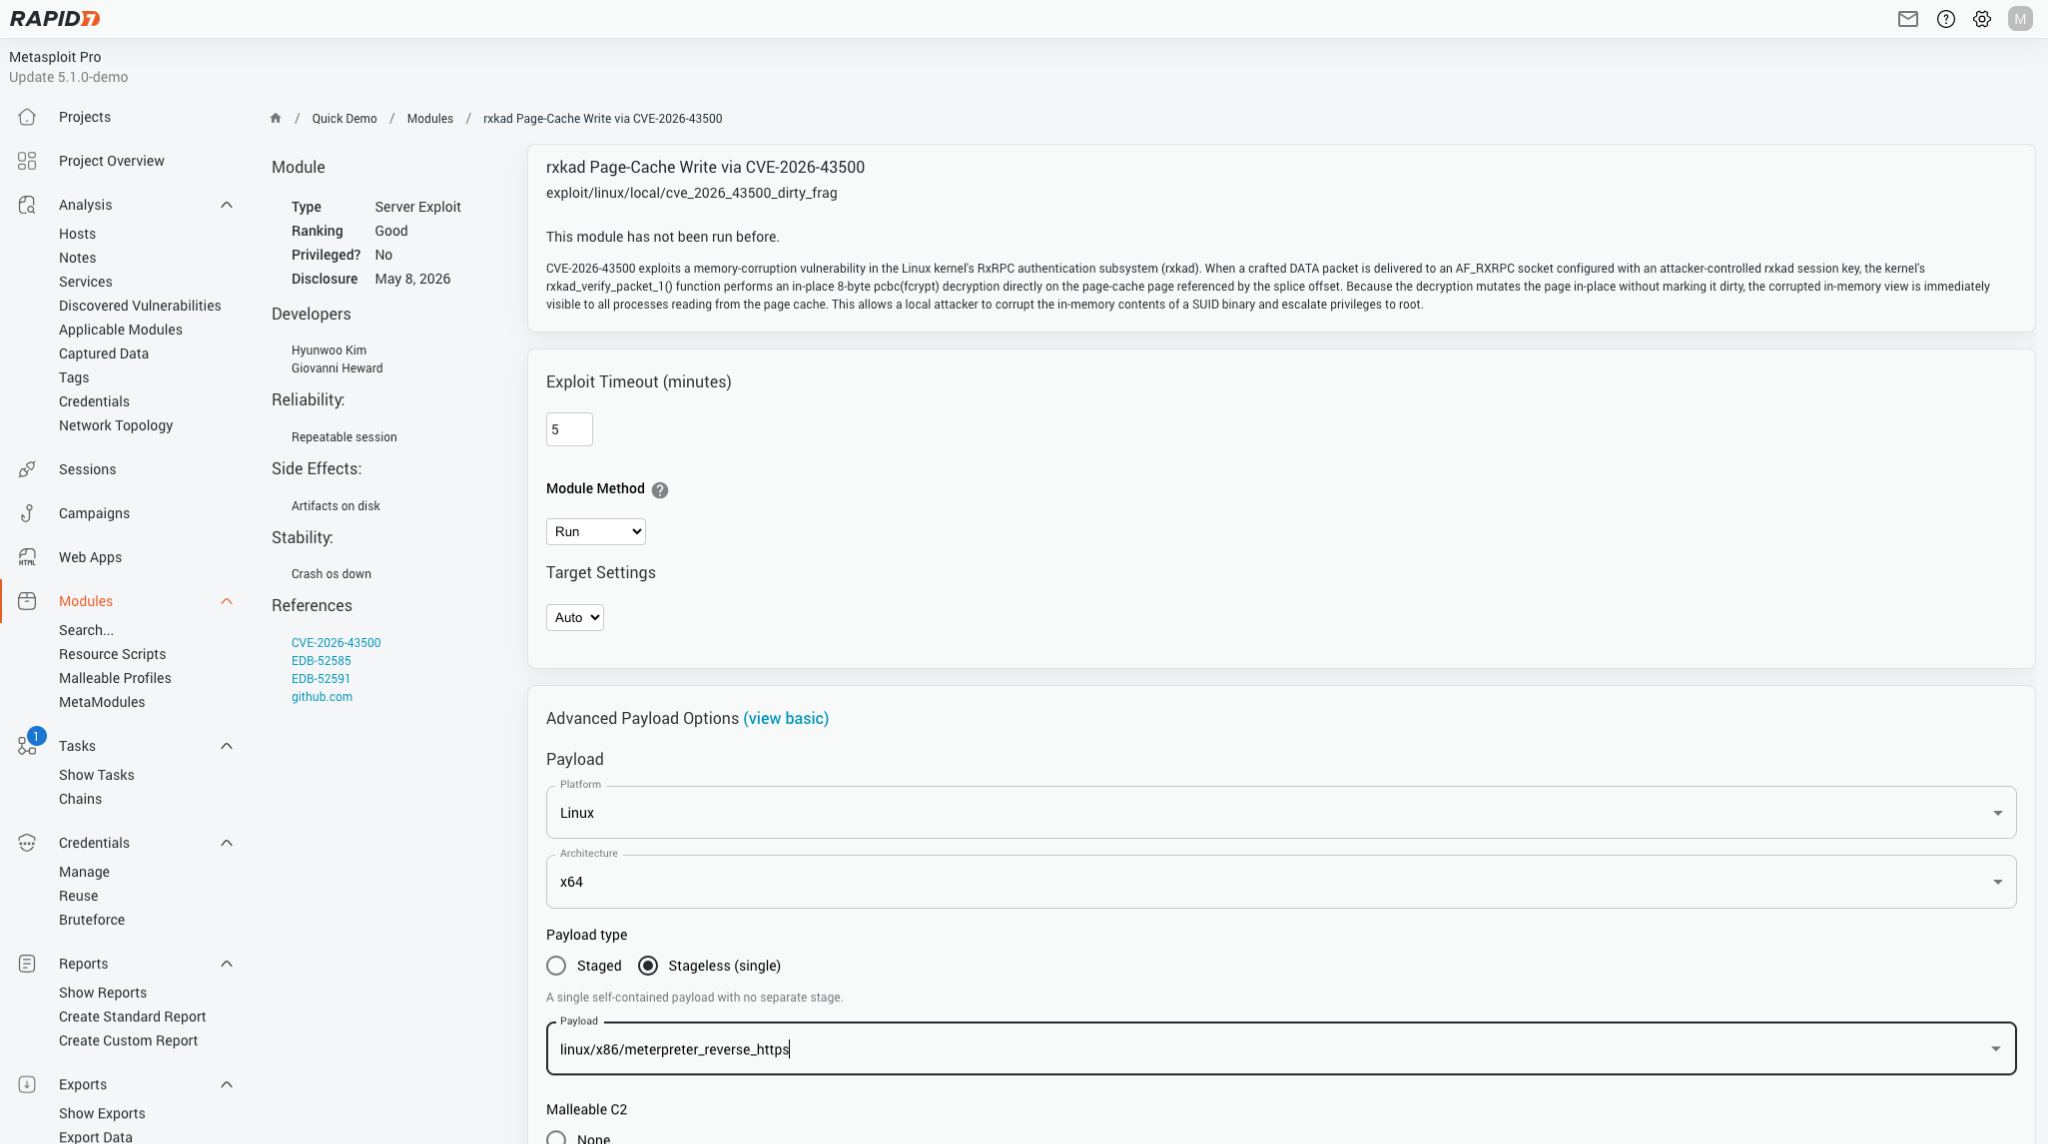
凡是涉及 Payload 配置的工作流程,现在都能挂接 Malleable C2 配置文件:
- 单模块运行(Single Module Run):模块配置页面新增 Malleable C2 专属配置区;
- 监听器(Listener):新建或编辑监听时,既可选用服务器上已有的配置文件,也能通过浏览器直接上传新的 .profile 文件;
- Payload 生成器:独立 Payload 生成器同样开放配置文件选择,保证单独生成的 Payload 与整场行动使用一致的 C2 配置。
Payload 选择器重构:按平台与阶段秒级筛选
伴随 Malleable C2 的集成,Listener、Module Run 和 Payload Generator 三个页面的 Payload 选择器全部重写。现在可以按照平台(Platform)和阶段类型(Stage)两个维度过滤,面对海量 Payload 也能快速锁定目标,不再需要翻长长的下拉列表。
服务层级关系跟踪:父子服务一目了然
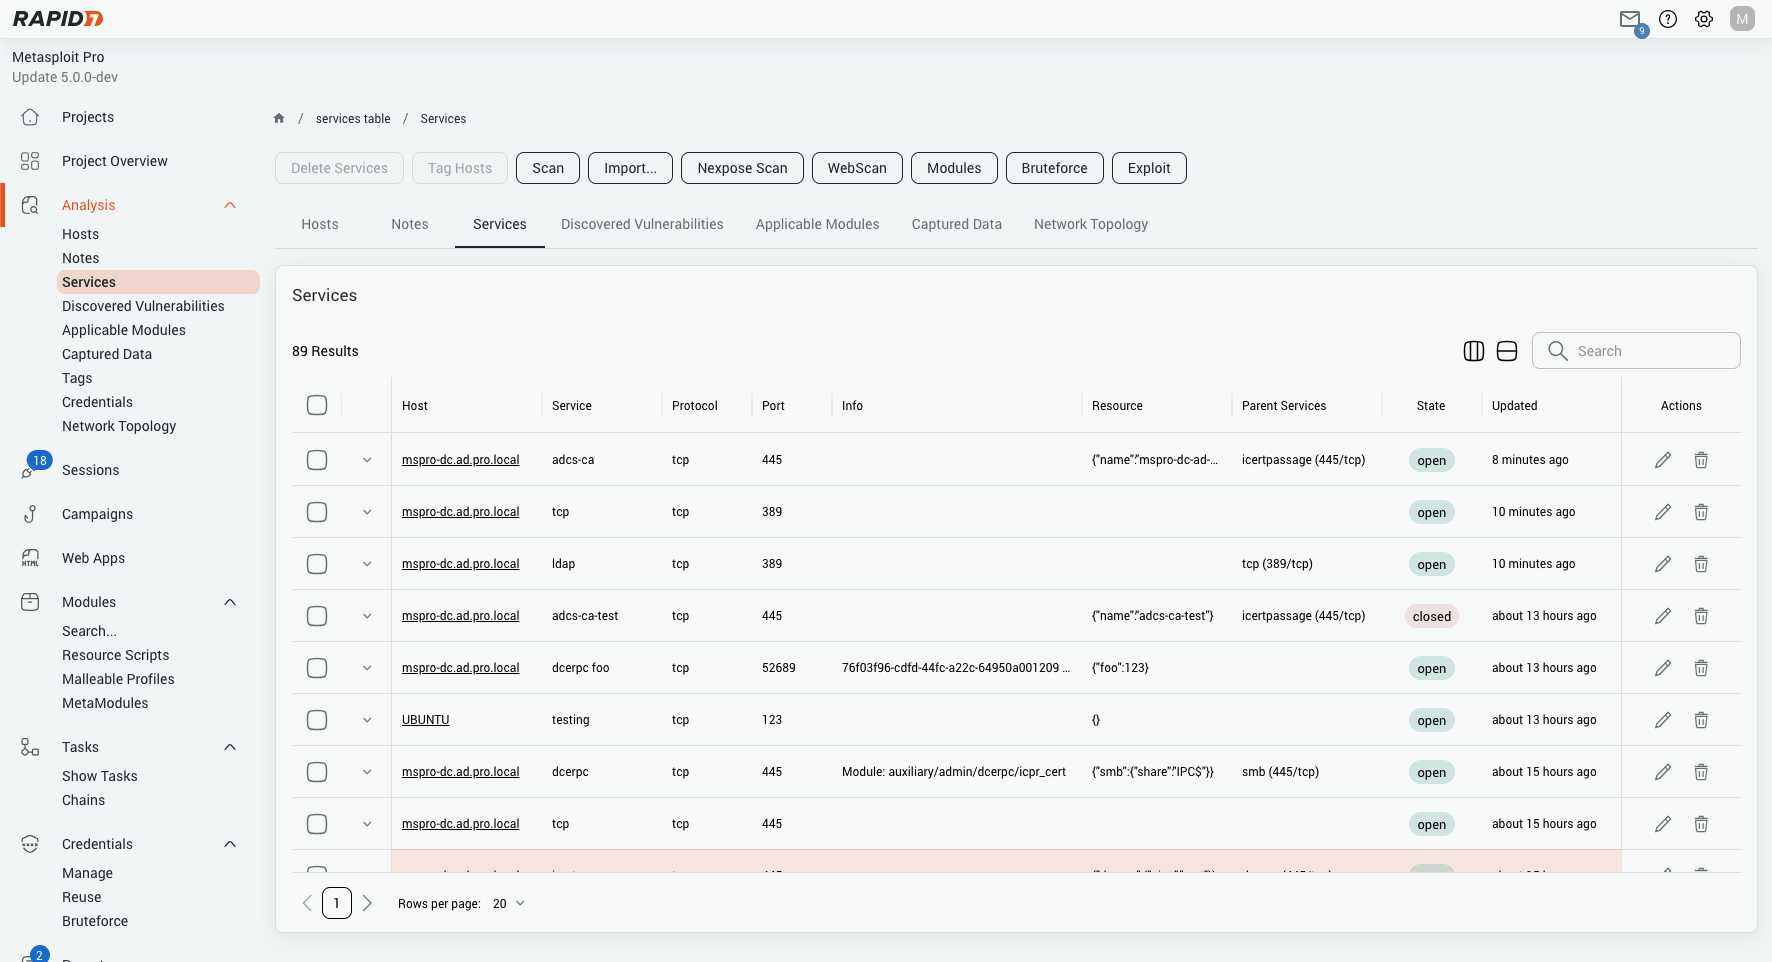
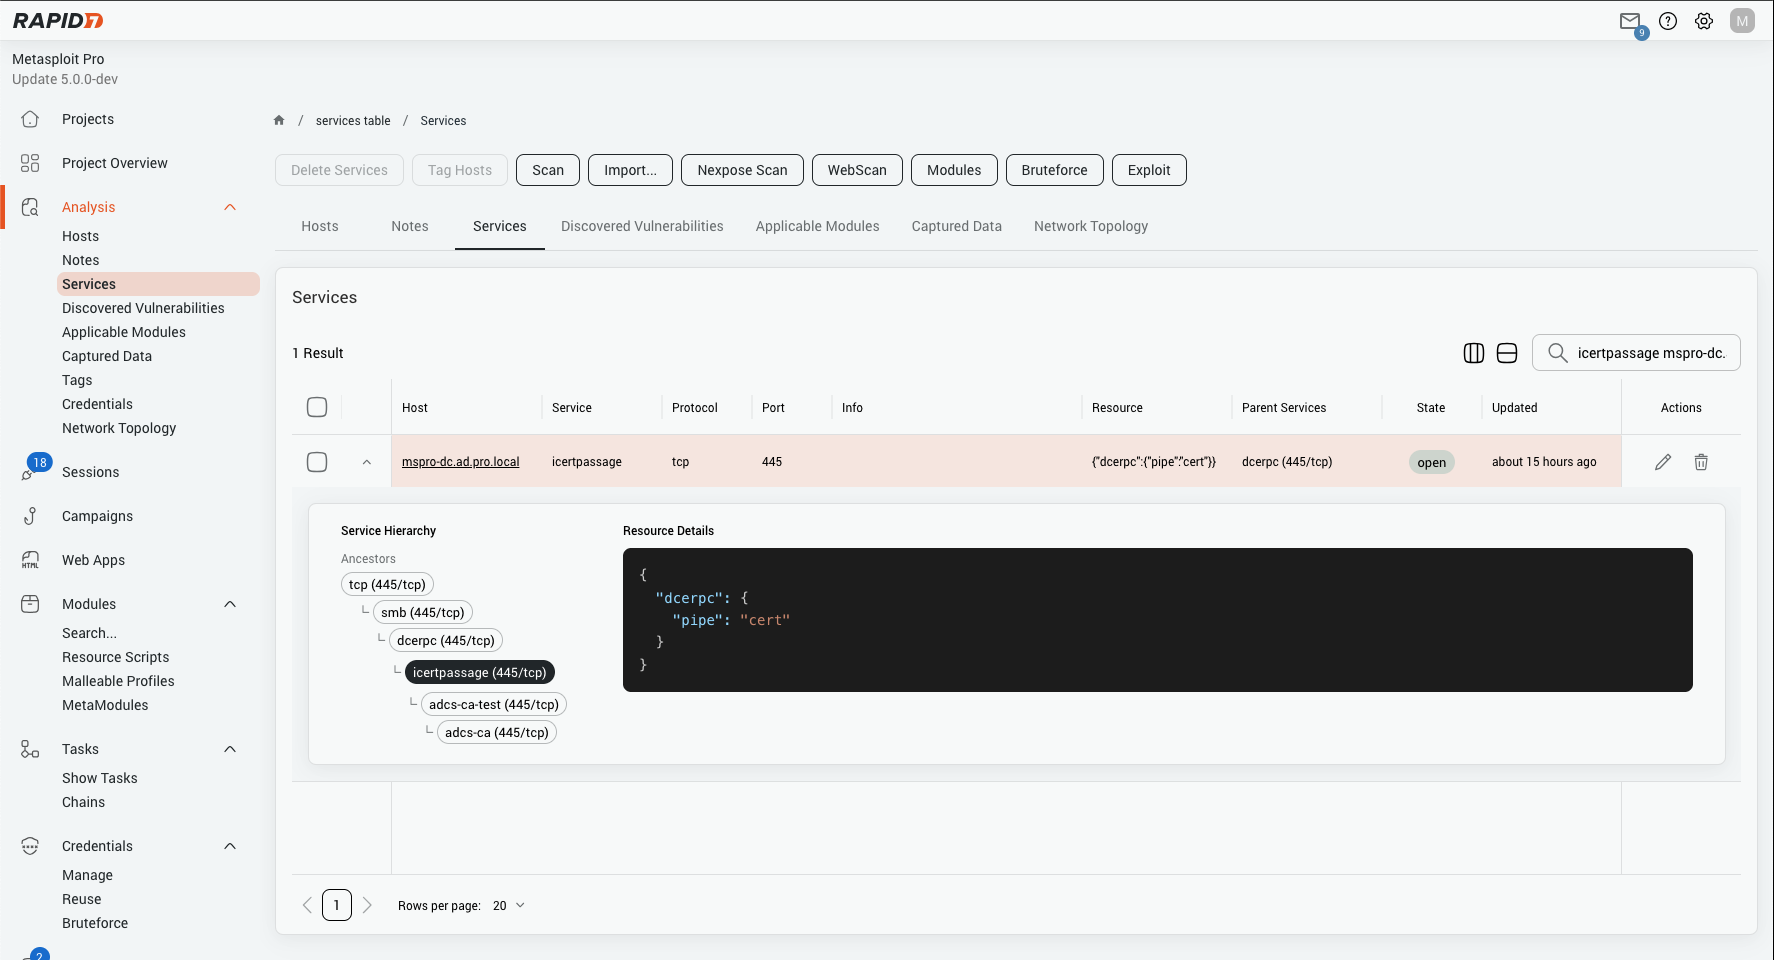
"发现的服务(Discovered Services)"表格在 5.1 中彻底重构,界面更清爽,与新版整体风格保持统一。这次更新最值得关注的亮点包括:
- 服务层级可视化:服务之间现在可以建立父子关系,例如跑在 TCP 之上的 HTTP 服务,或承载于其他协议之上的隧道协议。表格新增专用列直接展示每个服务的父服务与子服务,不用逐条点进去看,服务间的依赖关系一眼就能读懂;
- 全字段搜索与排序:主机名称、主机地址、服务名称、协议、端口、说明信息均可统一检索,包括父服务在内的大部分列都支持排序;
- 内联编辑:服务名称、端口、协议、状态、资源等字段可以直接在表格里修改,不必跳转页面。
网络拓扑增强:内网基础设施探索更直观
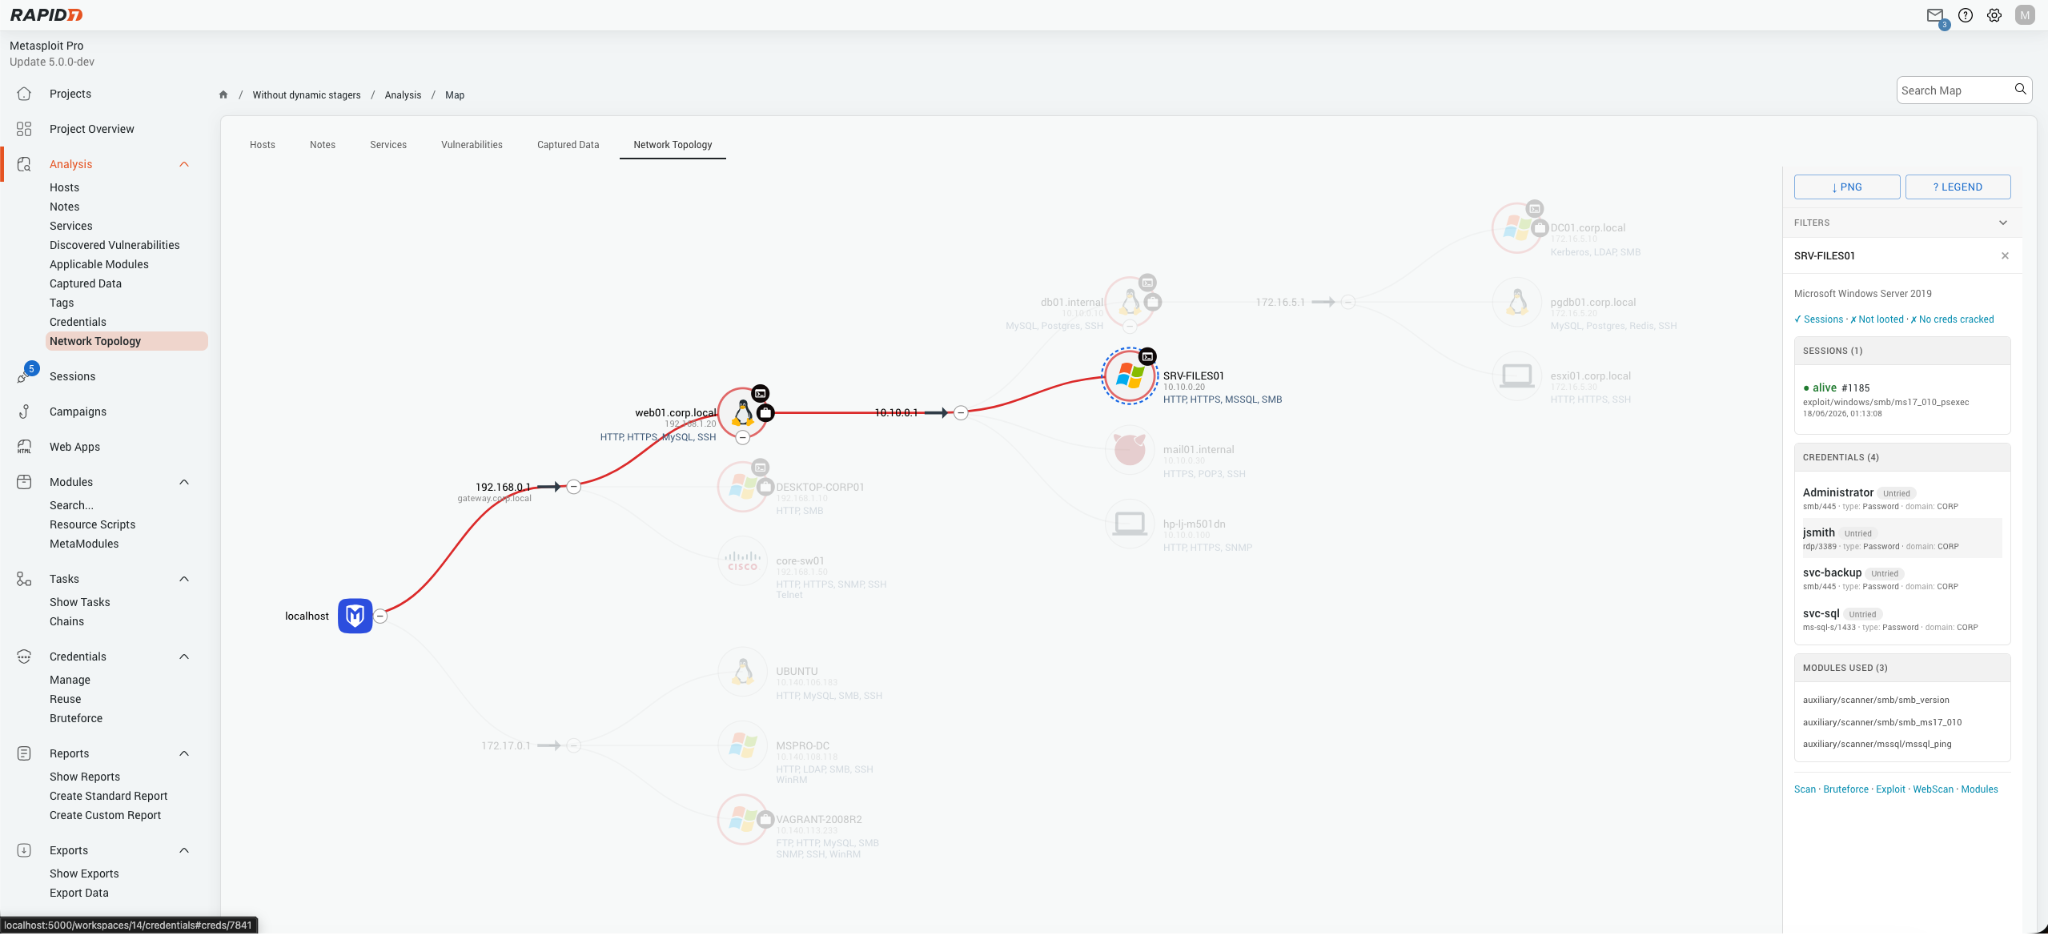
继 5.0 对网络拓扑功能的改造之后,5.1 继续强化了对内部基础设施的探索能力。过去鼠标悬停在拓扑节点上只能看到主机概要,现在全部信息迁移到了专用侧边栏,无需离开拓扑视图即可掌握单台主机的完整画像。
更丰富的主机信息面板:点击拓扑图中的任意节点,侧边栏会呈现 Metasploit 已采集到的全部主机情报:
- Sessions(会话):针对该主机建立过的所有会话(含已打开和已关闭),展示会话类型、所用 Exploit、Payload 及时间戳;
- Loot(获取的数据):与主机关联的所有战利品数据,包括类型、名称与内容类型;
- Credentials(凭据):按服务分类列出已获取和已破解的凭据,自动去重,成功登录的凭据优先展示;
- Modules Run(已执行模块):列出针对该主机跑过的所有模块;
- Tags(标签):展示应用于主机或其 Session 的全部标签。
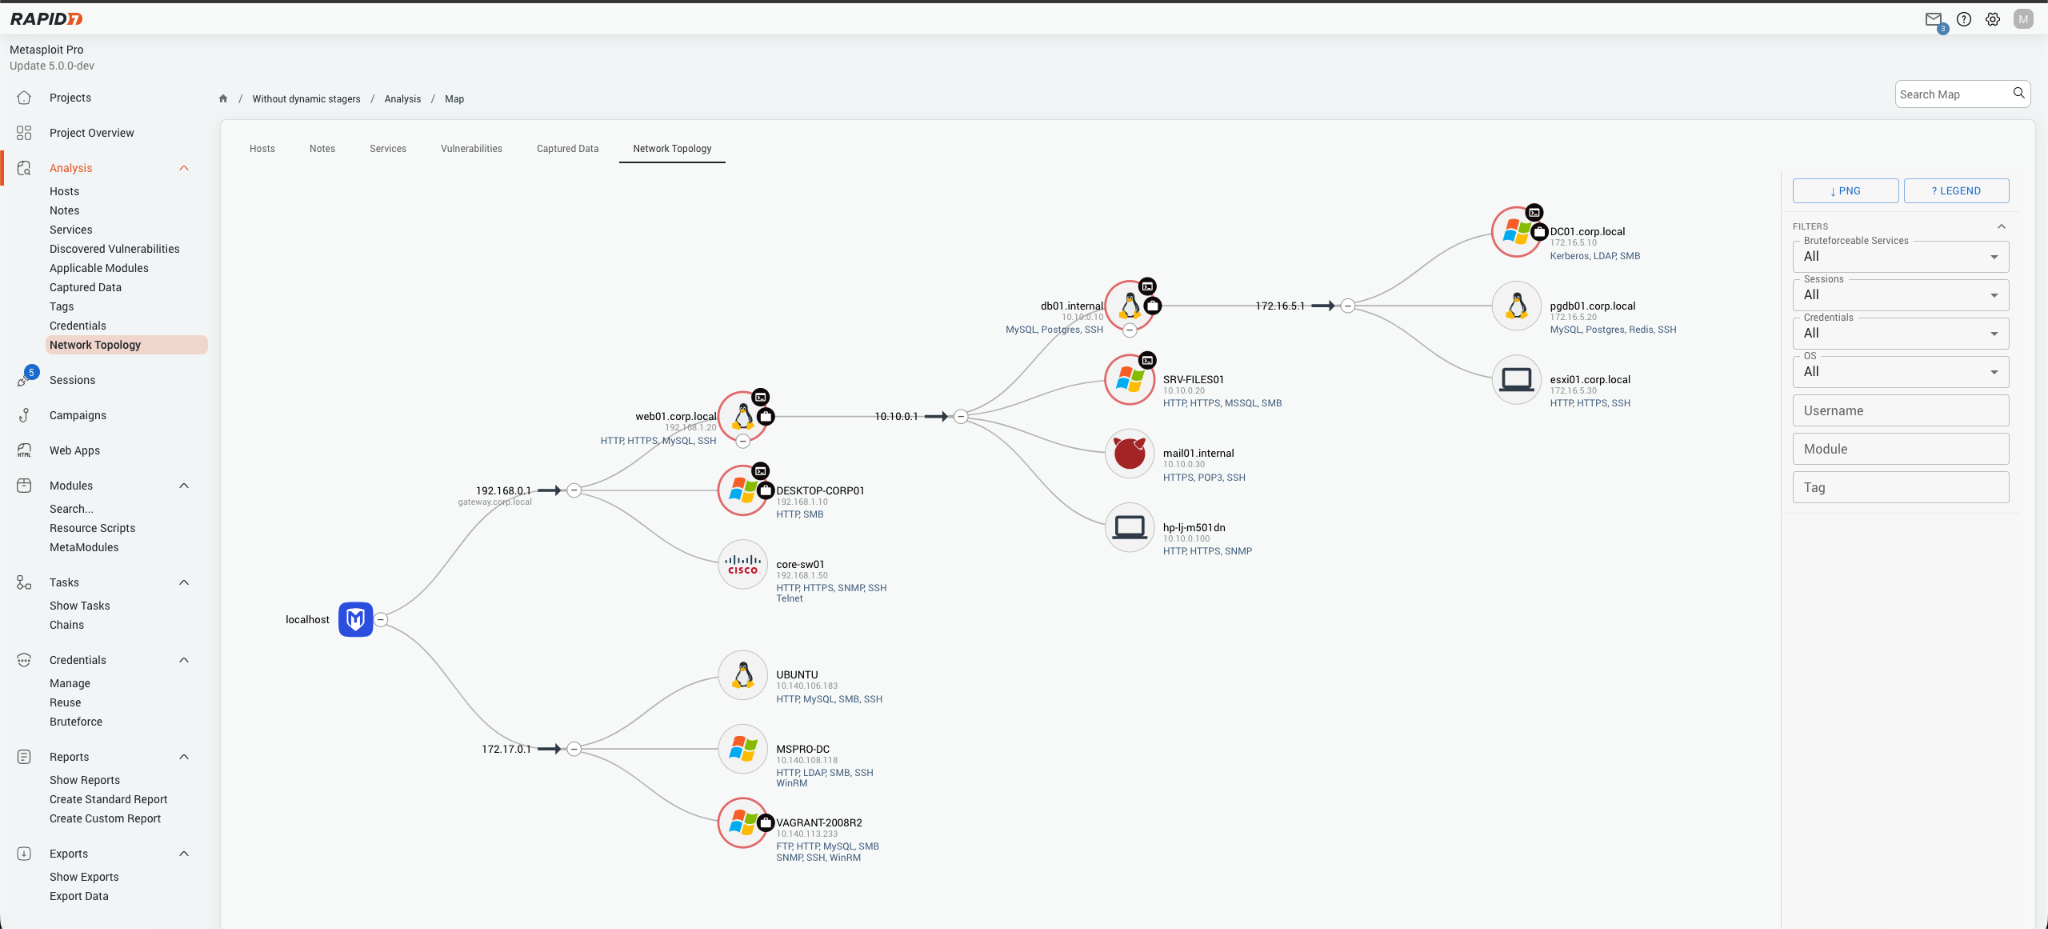
新增四项筛选条件,帮助你在复杂网络中快速定位关键目标:
- 按暴力破解(Bruteforce)筛选——高亮显示支持远程暴力破解的服务;
- 按标签(Tag)筛选——只显示带有指定主机标签或 Session 标签的主机;
- 按用户名(Username)筛选——只显示指定用户账户已被攻陷的主机;
- 按模块(Module)筛选——显示执行过指定模块的主机。
已发现漏洞界面:全面现代化重构
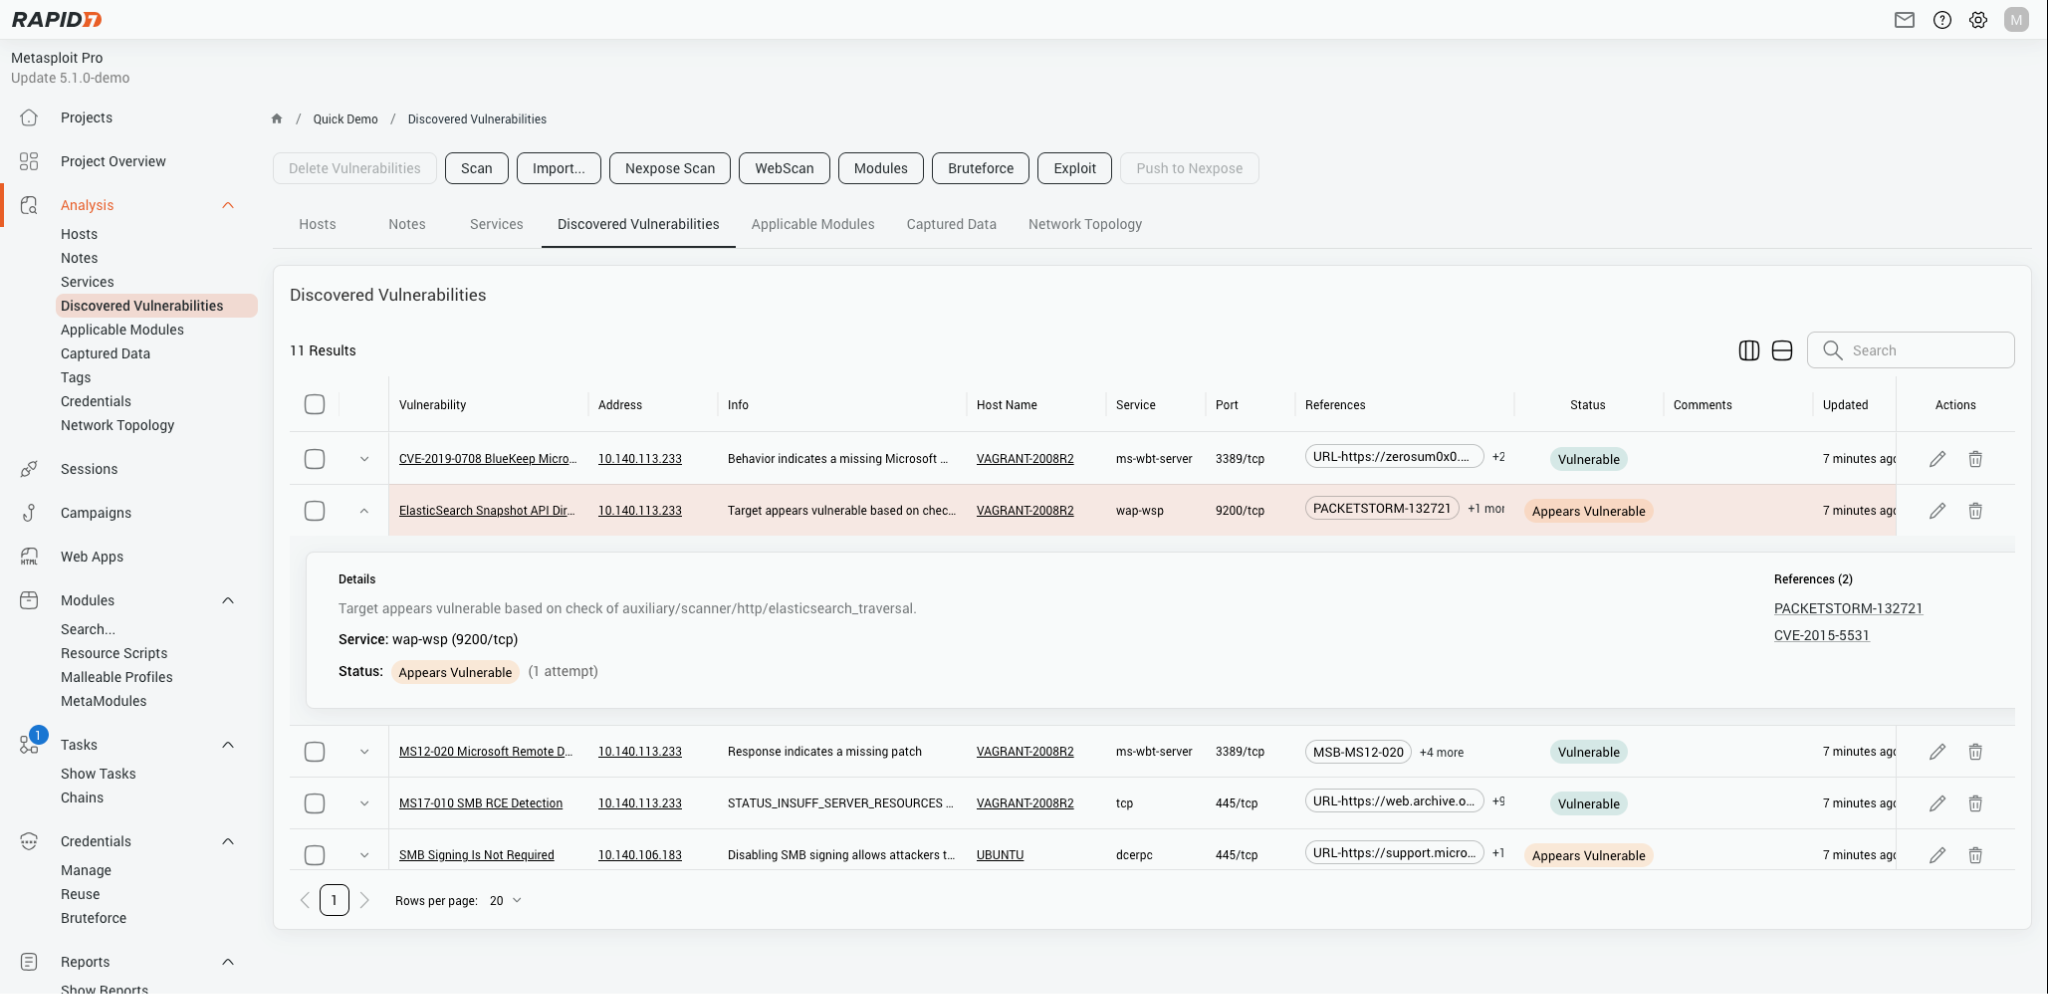
"已发现漏洞(Discovered Vulnerabilities)"表格同样完成了重写,与 Pro 5.0 确立的整体 UI 风格保持一致,主要改进有:
- 概览与详细视图——每条漏洞记录提供概览信息(参考资料、受影响服务等),需要时可展开查看更详尽的漏洞细节;
- 内联编辑——漏洞信息直接在表格中编辑,省去跳转独立页面的麻烦;
- 保留 Nexpose 集成——现有的 InsightVM/Nexpose 推送与同步工作流程完整保留,漏洞验证闭环不受影响。
MITRE ATT&CK 攻击技术筛选支持
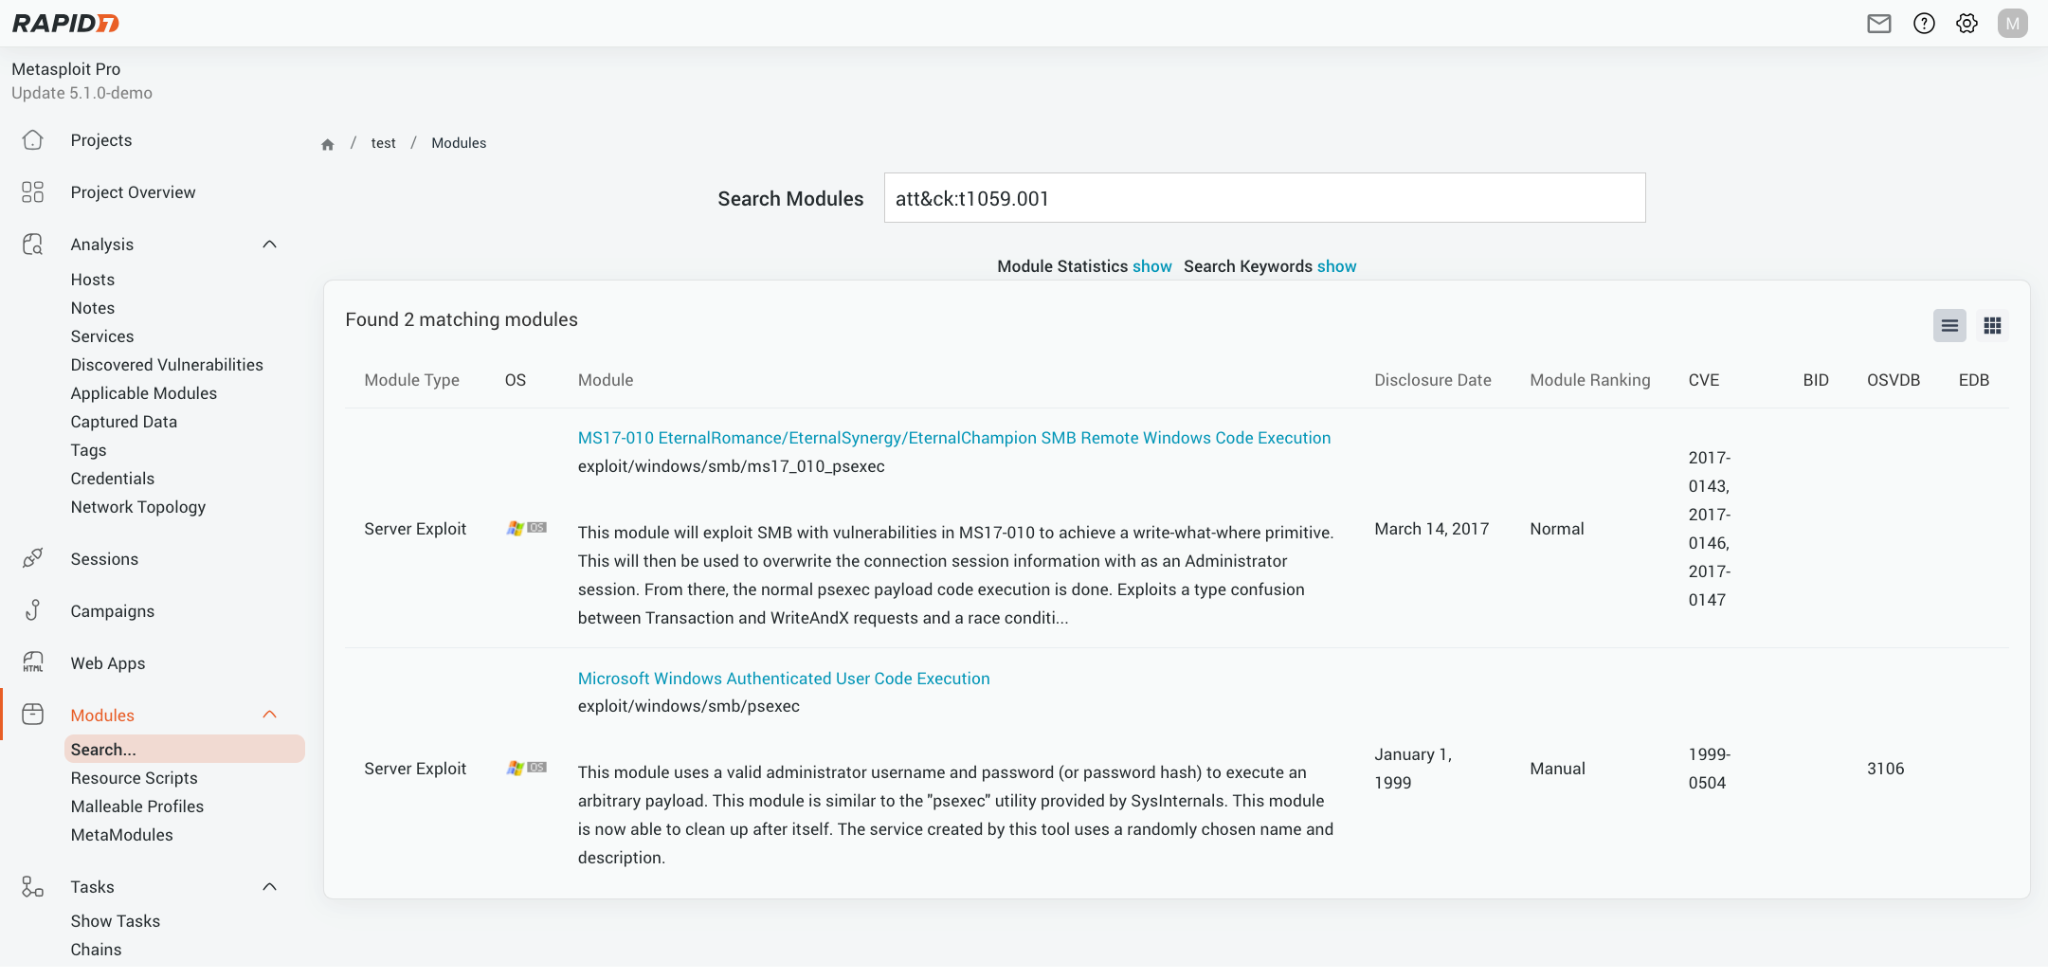
MITRE ATT&CK® 是基于真实攻击活动构建、全球公开共享的攻击者战术与技术知识库,被企业、政府机构和安全厂商广泛用于威胁建模与安全方法论建设。Metasploit Pro 现已支持按照 MITRE ATT&CK 技术(Technique) 检索模块,把攻击模拟与行业标准框架直接对齐。
技术优势:Metasploit Pro 与 Framework 版本对比
很多用户关心开源版和商业版到底差在哪,下面这张表可以帮你快速判断该选哪个:
| 功能 | Pro | Framework |
|---|---|---|
| 信息收集 | ||
| 渗透测试事实标准,内置 1500+ 漏洞利用模块 | ✅ | ✅ |
| 网络扫描数据导入 | ✅ | ✅ |
| 网络发现 | ✅ | ❌ |
| 基础漏洞利用 | ✅ | ❌ |
| MetaModules(如网络分段测试等专项任务) | ✅ | ❌ |
| Remote API 集成 | ✅ | ❌ |
| 自动化 | ||
| 简洁的 Web 图形界面 | ✅ | ❌ |
| 智能漏洞利用(Smart Exploitation) | ✅ | ❌ |
| 自动化凭据暴力破解 | ✅ | ❌ |
| 基线渗透测试报告 | ✅ | ❌ |
| 标准基线审计向导 | ✅ | ❌ |
| 任务链(自动化自定义工作流) | ✅ | ❌ |
| 闭环漏洞验证,助力修复优先级排序 | ✅ | ❌ |
| 渗透能力 | ||
| 基础命令行界面 | ❌ | ✅ |
| 手动漏洞利用 | ❌ | ✅ |
| 手动凭据暴力破解 | ❌ | ✅ |
| 动态 Payload,规避主流杀软 | ✅ | ❌ |
| 钓鱼意识管理与鱼叉式钓鱼 | ✅ | ❌ |
| 高级命令行(Pro Console)与 Web 界面双模式 | ✅ | ❌ |
简单讲:Framework 适合喜欢命令行、手动精细操作的研究人员;Pro 则把网络发现、自动化攻击、报告输出全部打包,团队协作和企业级评估效率更高。
部署教程与系统要求
最低硬件配置
- 处理器:2 GHz 及以上
- 内存:4 GB 可用(推荐 8 GB)
- 磁盘:1 GB 可用空间(推荐 50 GB)
支持的操作系统(均为 x64 版本)
Linux:
- Ubuntu Linux 24.04 LTS(官方推荐)
- Ubuntu Linux 20.04 / 18.04 / 16.04 / 14.04 LTS
- Red Hat Enterprise Linux 6.5 / 7.1 / 8 / 9 及更高版本
Windows:
- Windows Server 2025(实测可用)
- Windows Server 2022 / 2019 / 2016 / 2012 R2
- Windows 11 / Windows 10
浏览器: Google Chrome(最新版)、Mozilla Firefox(最新版)
安装与下载
新手建议直接下载官方每夜构建安装包(Nightly Installers),一次搞定全部依赖,同时获得开源 Framework 与 Pro 试用版。配置 Malleable C2 时,Payload 命名遵循以下约定,在 Listener 或 Payload Generator 中按需选择即可:
# 分阶段(Staged)Payload
meterpreter/reverse_https

# 无阶段(Stageless)Payload
meterpreter_reverse_https
安装包下载地址:
- Metasploit Pro 5.1.0 for Linux x64:百度网盘 https://pan.baidu.com/s/1VHHZQRr2YkvamUErJ-uCpQ?pwd= <专享>(推荐运行在 Ubuntu 24.04 OVF 环境中)
- Metasploit Pro 5.1.0 for Windows x64:百度网盘 https://pan.baidu.com/s/1VHHZQRr2YkvamUErJ-uCpQ?pwd= <专享>(推荐运行在 Windows Server 2022 OVF 环境中)
近期更新记录
- 2026-06-18:5.0.0-2026061601,常规更新;
- 2026-05-13:5.0.0-2026051301,常规更新;
- 2026-04-27:5.0.0-2026042601,常规更新;
- 2026-04-03:5.0.0-2026040201,常规更新;
- 2026-03-12:Metasploit Pro 5.0.0 重大更新,全新界面与直观测试工作流上线,同时带来一批新模块与关键增强。
应用场景
Metasploit Pro 5.1 的能力组合,在以下几类场景中尤其能发挥价值:
- 企业红队演练:借助 Malleable C2 流量伪装,模拟真实 APT 攻击者的隐蔽通信,检验蓝队对异常流量的识别能力;
- 漏洞验证与修复闭环:配合 InsightVM/Nexpose 集成,把扫描发现的漏洞逐一验证、按可利用性排序,让修复资源花在刀刃上;
- 内网安全评估:网络拓扑 + 服务层级跟踪,帮你在复杂内网里快速梳理主机关系与攻击路径;
- 安全意识培训:内置钓鱼意识管理与鱼叉式钓鱼功能,可衡量员工面对社工攻击的真实反应;
- 威胁建模对齐:通过 MITRE ATT&CK 技术筛选模块,把渗透测试动作映射到行业通用攻击框架,报告更专业。
总结
Metasploit Pro 5.1 把红队最需要的 Malleable C2 流量伪装能力下沉到图形界面,配合服务层级跟踪、增强版网络拓扑、现代化漏洞表格和 ATT&CK 筛选,让渗透测试的效率和隐蔽性同时上了一个台阶。无论你是刚入门的安全新人,还是需要管理大型评估项目的团队负责人,这个版本都值得升级体验。
- 开源框架下载:Metasploit Framework 6.5.3
- 官方文档:docs.metasploit.com
- 发布说明:Metasploit Pro 5.1 Released - Rapid7 Blog
现在就下载每夜构建安装包,开启你的渗透测试之旅吧。