-
齐博cmsv7.0后台getshell
0x01漏洞分析此漏洞比较鸡肋,需要后台权限。漏洞原理很简单,这里就简单分析一下。漏洞出现在:inc/class.inc.php中的GuideFidCache函数里/*导航条缓存*/functionGuideFidCache($table,$filename="guide_fid.php",$TruePath=0){global$db,$webdb,$pre;if($table=="{$pre}s… -
MT过安全狗增加用户
记一次入侵时发现可以增加用户,但是由于狗的存在,无法赋予管理员权限此时就进行类似使用注册表的复制超级管理员的操作使用MT的克隆功能,netusertesttest/addmt-cloneadministratortest 绕过安全狗,轻松增加用户 -
Test404轻量后台扫描器 v2.0
Test404轻量后台扫描器 v2.0(去除更新优化版) 一般扫描工具-可自定义修改HTTP请求头的话-安全狗和云锁 其实很好过的! 但大部分工具都把HTTP请求头都写死了,如果服务器安装了安全狗或者云锁一类的软件的话--扫描效果就不好了所以这个工具简单的修改了一下,设置http头不仅仅局限于User-Agen… -
phpMyAdmin多线程批量破解工具 v2.2
phpMyAdmin多线程批量破解工具v2.0 (去除更新优化版) 这款工具的最大亮点在于扫描的速度非常之快,相信大家会喜欢的。 注意事项:---------------------------路径不要加index.php --------------------------- 链接:ht… -
Test404 -HTTP Fuzzer V4.1【 附101个插件】
简介:HTTP Fuzzer是一款为了评估WEB应用而生的Fuzz(Fuzz是爆破的一种手段)工具,它基于一个简单的理念,即用给定的Payload去fuzz。它允许在HTTP请求里注入任何输入的值,针对不同的WEB应用组件进行多种复杂的爆破攻击。比如:参数、认证、表单、目录/文件、头部等等。 描述:在Fuzz请求完成后,目标应用发回来的响应提供了Fuzz请求所造成影响的各种线索… -
New 御剑高速 TCP 全端口扫描工具
在.NET中,SocketAsyncEventArgs很适合用来编写高效网络通讯程序,这个类的主要功能是可以避免重复分配大量的异步套接字I/O内进行同步的对象。IOCP网络编程模型也叫完成端口,完成端口会充分利用Windows内核来进行I/O的调度,理论上和大量的实践中证明是用于WIN中C/S通信模式中性能最好的网络通信模型,没有之一(希望别打脸)4*V,o9}/a5h&R主要实现代码:DimCS… -
超级弱口令检查工具,检查SSH/FTP/MySQL/Oracle/SQLServer弱口令
超级弱口令检查工具V1.0简介: 超级弱口令检查工具是一款Windows平台的弱口令审计工具,支持批量多线程检查,可快速发现弱密码、弱口令账号,密码支持和用户名结合进行检查,大大提高成功率,支持自定义服务端口和字典。 工具采用C#开发,需要安装.NETFramework4.0,工具目前支持SSH… -

Php多功能提权马
登录界面提权下面在发一个黑色的登录界面提权下载地址:https://wwpi.lanzoup.com/ibxNu2wxf8zg -
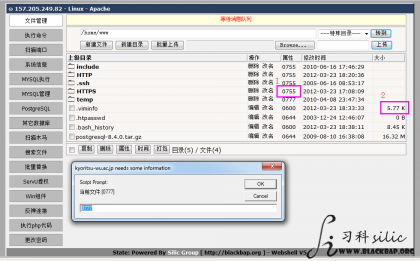
习科大马 v5.6
SilicWebshellV5.6使用手册SilicGroupHackerArmy后门管理程序欢迎使用SilicGroupHackerArmy开发的Web安全测试程序本程序基于php开发和运行,代码行数2210lines,程序大小135KB(占用空间136KB),本程序未加密,无后门。请将本脚本置于支持php的目录并访问运行,默认密码为Silic,首字母大写。目录1)主界面-登陆2)文件管理3)命… -
免杀PHP大马WebShell,支持菜刀、xise
本次更新内容:支持菜刀、xise整体优化,解决了在某些PHP版本中执行失败的问题,现已支持各种PHP版本,不管是最新的PHP7还是老版本的,皆可运行修复Cookie失效问题,不用每次关闭后都要重新登陆去除登陆界面图片,减少加载时间,主界面细节优化,已兼容各类浏览器压缩算法,文件体积优化,效率更高,上传更快更轻巧扫描木马优化,更加敏感,可彻底删除...